引言:操作系统的心脏,也是攻击者的终极目标
2025年7月,微软补丁日修复了一个令安全社区高度紧张的漏洞——CVE-2025-40538,存在于Windows公共日志文件系统(CLFS)驱动中。该漏洞的严重性评分达到了历史性的满分10.0,意味着任何具备本地访问权限的攻击者,无需任何额外条件,即可从普通用户直接跃升至SYSTEM级别。更令业界警觉的是,在该补丁发布前,已有情报显示至少两个APT组织正在积极研发针对该漏洞的武器化利用代码。
这只是Windows内核漏洞威胁的冰山一角。从Win32k图形子系统的频繁曝险,到NTFS文件系统驱动的逻辑缺陷,从TCP/IP协议栈的远程代码执行,到注册表子系统的权限绕过——Windows内核作为整个操作系统的安全基石,每一次漏洞的暴露都可能引发连锁式的信任崩塌。
内核漏洞之所以成为攻防对抗的"终极战场",原因很简单:掌控了内核,就掌控了一切。
问题分析:Windows内核漏洞利用的技术纵深
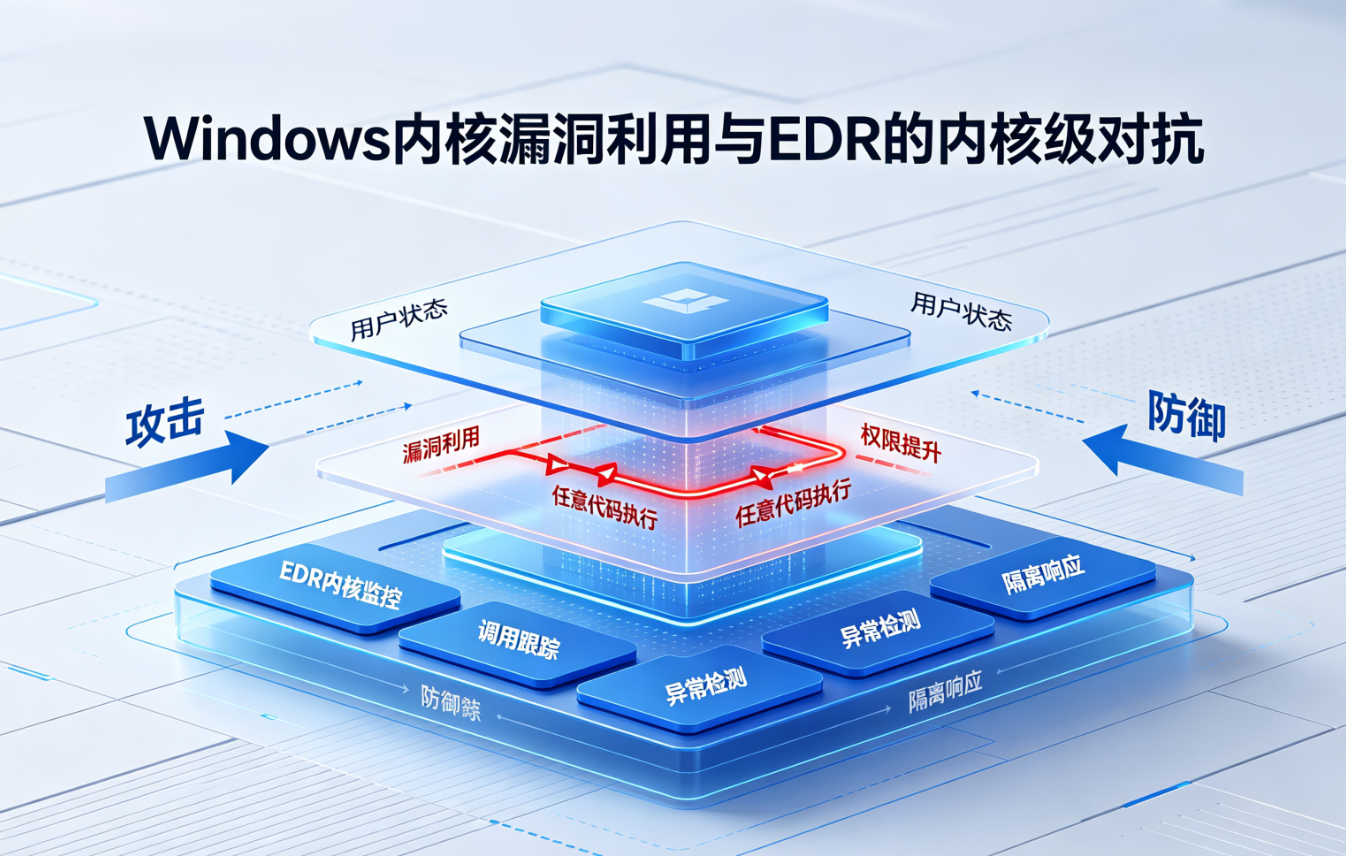
Windows内核漏洞利用是安全领域中技术门槛最高、影响最为深远的攻击形式。其攻击技术已形成多层次的纵深体系:
Win32k子系统——漏洞的"高产田"。 Win32k是Windows图形子系统的核心内核驱动,负责窗口管理、消息传递、图形渲染等基础功能。由于其代码量庞大(超过百万行)、历史包袱沉重、且需要处理海量来自用户态的不可信输入,Win32k一直是Windows平台漏洞密度最高的组件之一。攻击者通过精心构造的窗口消息(如WM_SETWINDOWPOS)、菜单操作、GDI对象处理等触发Win32k中的Use-After-Free或越界读写漏洞,在内核态执行任意代码。尽管微软已将大量Win32k功能迁移至用户态的win32kbase.dll以降低内核攻击面,但Win32kfull.dll中仍然存在大量可利用的攻击面。
CLFS驱动——从"冷门组件"到"攻击热点"。 Windows公共日志文件系统(CLFS)是一个相对冷门的内核组件,用于高性能日志记录。然而,2025年以来,CLFS已成为漏洞利用的"重灾区"——仅一年内就曝出了超过10个严重漏洞。攻击者发现,CLFS的日志记录机制存在多处缺乏边界检查的函数(如ClfsReadLogRecord、ClfsReadNextLogRecord),通过构造恶意日志记录触发缓冲区溢出或越界读写,即可在内核态实现任意代码执行。更危险的是,CLFS驱动在默认配置下即可被非特权用户访问,使其成为从普通用户到SYSTEM的"捷径"。
类型混淆与Use-After-Free——现代内核利用的主流手法。 随着Windows内核安全加固的持续推进(Pool Corruption Detection、CFG、ACG等),传统的池溢出攻击已逐渐被淘汰。现代内核漏洞利用转向更精细的手法:类型混淆(Type Confusion)利用内核对象在内核态中被错误解释为另一种类型,实现任意地址读写;Use-After-Free(UAF)利用内核对象被释放后内存被重新分配的时间窗口,通过悬空指针访问已释放的内存区域,实现控制流劫持。CVE-2025-40538正是一个典型的UAF漏洞——在特定条件下,CLFS日志上下文对象在被释放后仍可被访问,攻击者利用这一时间窗口在内核态执行任意代码。
内核信息泄露——利用链的"第一环"。 现代内核利用几乎都依赖信息泄露作为前置步骤。攻击者需要先泄露内核基地址(绕过KASLR)、泄露内核堆池地址(构造精确的利用原语),才能构建可靠的内核利用链。常见的泄露手法包括:利用NtQuerySystemInformation的未初始化内存泄露、利用GDI对象的类型混淆泄露内核指针、利用错误路径中的信息泄露漏洞。信息泄露与漏洞利用的配合,构成了现代内核攻击的"两步走"战略。
EDR解决方案:内核态的"行为宪兵"
面对内核漏洞利用的高技术门槛和极端危害性,EDR构建了从漏洞缓解、行为检测到主动防御的多层次内核安全体系:
内核回调矩阵:全方位感知内核行为。 EDR在Windows内核中注册了多种内核回调,形成了对内核关键行为的全面感知能力。PsSetCreateProcessNotifyRoutineEx在每次进程创建时提供拦截机会;PsSetCreateThreadNotifyRoutine监控所有线程的创建;PsSetLoadImageNotifyRoutine追踪所有模块(DLL和驱动)的加载;ObRegisterCallbacks在对象句柄获取时提供访问控制能力。当内核漏洞利用试图创建一个SYSTEM权限的新进程、向内核注入一个非签名驱动、或在LSASS进程中创建远程线程时,这些回调会在行为实际发生之前向EDR发出通知,使EDR能够在攻击完成的瞬间将其阻断。
内核对象完整性监控:检测"被篡改的内核"。 内核漏洞利用的最终目标通常是修改内核数据结构——修改进程Token提升权限、修改ACL绕过访问控制、修改系统调用表劫持系统调用。EDR通过周期性校验关键内核对象(如EPROCESS结构中的Token字段、安全描述符、系统调用表指针)的完整性,检测内核数据结构的非授权修改。当攻击者通过UAF漏洞修改了某个进程的Token,使其指向SYSTEM Token时,EDR的完整性校验会在修改发生后的毫秒级时间内发现异常。
驱动加载审计与BYOVD防御。 内核漏洞利用的一个常见后续动作是加载恶意内核驱动——或通过存在漏洞的合法驱动实现代码执行(BYOVD),或直接加载rootkit。EDR通过Minifilter驱动和ELAM(Early Launch Anti-Malware)框架,监控所有内核驱动的加载行为,校验驱动的数字签名、PE哈希和版本信息。当检测到已知脆弱的签驱动程序尝试被加载时(如2025年已被微软吊销证书的30余个驱动),EDR在驱动加载阶段就将其拦截。同时,EDR监控已加载驱动的内存完整性,当检测到合法驱动的.text段被修改时(驱动代码被inline patch),立即触发高优先级告警。
漏洞缓解增强:在补丁到来之前筑起防线。 现代EDR在Windows原生漏洞缓解机制的基础上,增加了额外的保护层。通过强制启用ACG(Arbitrary Code Guard),阻止非微软签名的代码在关键系统进程中执行;通过增强CFG(Control Flow Guard)的覆盖范围,提高间接调用的安全性检查;通过限制非特权用户对高风险内核组件(如CLFS、Win32k特定接口)的访问,缩小攻击面。这些缓解措施在微软补丁发布前的"窗口期"内,能够显著提高内核漏洞利用的门槛。
内核行为的AI异常检测。 EDR利用机器学习模型对内核行为进行实时异常检测。通过训练数百万正常内核行为的样本,模型学会了"内核的正常行为应该是什么样的"。当出现偏离正常模式的行为——如一个普通用户进程触发了罕见的内核ioctl调用、某个驱动的行为模式与其历史行为显著偏离、内核内存分配模式出现异常——AI模型能够在不需要已知漏洞特征的情况下,识别出潜在的内核漏洞利用行为。
价值升华:在内核的深处,EDR守护的是整个系统的安全承诺
Windows内核是操作系统安全模型的物理实现——访问控制、进程隔离、内存保护,所有安全承诺最终都在内核层面落地。当内核被攻破时,这些承诺全部变为空文。
EDR在内核层面构建的防御体系,本质上是为内核安全模型增加了一层独立的、持续的行为验证。即使攻击者找到了内核中的漏洞并成功触发了利用,EDR的内核回调、完整性监控和行为分析仍然能够在攻击达成最终目标之前将其拦截。
在内核漏洞从发现到武器化的速度越来越快、AI正在加速漏洞利用代码生成的今天,EDR的内核级防御不是一种可选的增强,而是企业终端安全不可缺失的底线。因为在内核深处的攻防决战中,谁掌控了内核行为的可见性,谁就掌控了整个系统的安全。