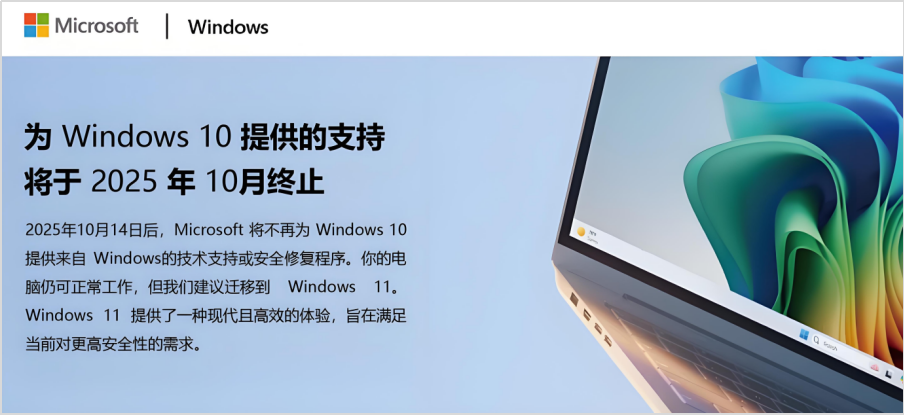
微软已于2025年10月14日正式终止对Windows10系统的技术支持,全球有超过60%的Windows用户面临着系统安全补丁断更的风险,而其中有数亿台办公电脑可能因硬件限制无法升级至Windows11,这意味着大量Win10系统终端将处于“裸奔”状态!
2017年,WannaCry勒索病毒利用Windows XP停服后遗留的“永恒之蓝”漏洞席卷全球150多个国家;2020年,Win7停服当日,APT组织Darkhotel发起“双星”0day组合漏洞攻击,精准狙击关键基础设施...历史经验表明,系统停服后往往伴随着大规模的全球性网络攻击。此次Win10停服影响范围更加广泛,停服后的系统将成为黑客攻击的“活靶子”。而升级Win11硬件门槛过高、微软推出的ESU计划也只是权宜之计,如何在系统停服后排除潜在的安全隐患,确保终端和数据的安全,已成为政企用户面临的严峻挑战。
破局之道:和中神雕EDR构建安全防护闭环
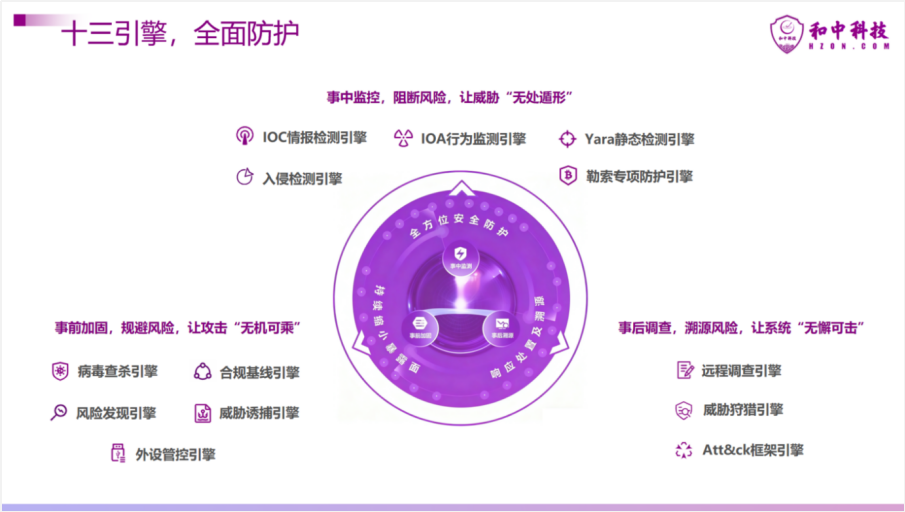
面对Win10停服这一重大安全转折点,和中神雕终端威胁监测与响应系统(EDR)可提供专项加固方案。通过构建“事前预防、事中监测、事后溯源”的三重防护体系,形成覆盖“漏洞扫描加固→威胁实时监测→通道溯源封堵的全生命周期终端安全防线,为Win10终端用户持续提供企业级安全保障。
1.事前预防排查:堵住漏洞,让攻击“无机可乘”
Win10停服后,漏洞修复责任完全转移至用户自身。此时的终端系统如同不设防的城池,随时面临被攻破的风险。和中神雕EDR提前亮剑,通过加固“防御工事”,防患于未然:
漏洞扫描与加固
通过全面排查系统中已知的未修复漏洞,提前发现潜在的安全隐患,并进行针对性的补丁分发和修复加固,可有效降低被攻击者利用的风险;
同步开启弱口令与基线扫描
对办公终端的账号密码强度、系统安全配置合规性进行排查摸底,持续发现系统脆弱点,并提供专项整改建议,将威胁拦在门外;
内置病毒查杀引擎
主动发起病毒扫描任务,对内网终端上的文件进行深度扫描和查杀,提前清除潜伏的恶意程序和木马病毒,避免威胁伺机发作。
2.事中监测响应:实时拦截,让威胁“无处遁形”
即便黑客已经利用未修复漏洞偷偷潜入或者借助高阶手段突破外围防线,但只要恶意程序落地或者代码执行触发可疑活动,和中神雕EDR依然能够通过多重引擎实时、精准捕捉恶意攻击行为并快速隔离失陷终端、阻断威胁进程并清除恶意文件,切断勒索软件、木马等恶意程序的扩散路径,确保业务稳定运行不中断。
Yara静态检测
基于千万级YARA规则及恶意样本库,通过文件哈希、代码指纹等静态特征,精准识别已知恶意程序家族(含勒索软件、黑客常用工具集);
文件实时防护
无需等待扫描任务触发,可实时对IM软件传输、邮件附件、U盘接入、浏览器下载等各种渠道进入终端的文件进行扫描,并监控记录其落盘后的关联行为;
IOC威胁情报
产品内置全球最新IOC威胁情报(含攻击IP、C2服务器域名、恶意Hash、黑客组织等威胁信息),对失陷主机的外联行为实施毫秒级阻断;
IOA行为检测
实时监控进程树异常(如可疑模块加载和进程创建)、敏感系统调用(如关键DLL劫持或注入、敏感API调用)、核心注册表篡改等IOA行为指标,可有效对无文件攻击、APT等高级威胁进行检出。
3.事后追踪溯源:复盘根因,让系统 “无懈可击”
安全事件的终结,不仅仅是阻断或清除当前发现的威胁,更在于杜绝其再次发生。现实中很多企业在首次遭遇攻击后,尽管反复使用杀毒引擎全盘排查,问题依然反复出现。这背后的根本原因在于,他们未能找出并封堵问题的根源。
和中神雕EDR产品具备威胁溯源及深度调查能力,可在事后阶段为终端“查漏补缺”:
还原事件进程调用链
当威胁事件发生时产品可基于海量的原始日志记录与进程上下文调用串链进行攻击路径还原,实现从初始入侵点、横向移动到最终破坏行为轨迹的全链路深度溯源,完整还原攻击者的完整战术执行过程。
全网行为分析与评估
通过全网终端视图分析事件日志,快速定位失陷主机,评估影响终端范围,溯源并修复发现的薄弱环节,避免同类型安全事件再次发生。
远程调查与复盘优化
支持远程调查提取恶意样本和日志线索进行分析复盘,基于攻击阶段时间轴生成详细的安全事件分析报告,为后续防护策略优化提供数据支撑。
应用价值:平滑过渡,兼顾兼容与成本
针对部分用户因业务系统兼容性或硬件限制无法升级Win11的痛点,神雕EDR凭借良好的跨系统兼容性与轻量化设计特性,可在不更换硬件、不重构业务系统、不升级系统的前提下,为Win10设备提供持续安全防护。
特别是对于政企用户,产品支持统一管理和集中响应,当发生漏洞安全事件时可实现全网终端安全状态监控、补丁批量分发以及应急策略下发,显著降低运维复杂度与人力成本。
另一方面,Win10停服也将大力推动我国信创产业的应用与普及。神雕EDR已提前完成对统信、麒麟、中科方德、龙蜥、新支点、凝思、麒麟信安等主流国产操作系统的兼容适配,为后续系统迁移预留平滑过渡通道。用户更新国产系统后,神雕EDR仍可以提供有效的防护。
结语
Win10系统正式停服带来的终端安全风险不容忽视,终端数据和网络的安全性、生产和办公业务的连续性都将面临严峻挑战,各政企用户应提前做好应对措施,未雨绸缪。部署和中神雕EDR,提前排查加固漏洞、实时监控威胁、追踪溯源风险,为您守护每一个环节的安全。和中神雕EDR将通过构建全面、实时、可溯源的安全防护体系,助力广大政企用户在Win10系统停服的关键时期稳渡安全鸿沟,保障数字业务的持续、稳定运行!