引言
在传统企业网络安全防护架构中,杀毒软件(Anti-Virus, AV)长久以来一直扮演着终端"守门人"的角色。过去,只要在员工电脑或服务器上安装杀毒软件并定期更新病毒库,企业管理者便认为终端安全得到了保障。
然而,随着高级可持续威胁(APT)、勒索软件攻击、供应链攻击以及无文件攻击(Fileless Attack)的爆发式增长,传统的杀毒软件在面对现代复杂网络攻击时显得力不从心。"已安装杀毒软件但依然遭遇严重勒索"的案例屡见不鲜。终端安全防护范式正在发生深刻变革:企业迫切需要从传统的静态"文件防杀"演进至具备动态行为感知与追溯能力的终端检测与响应(EDR, Endpoint Detection and Response)。
一、 传统杀毒软件的技术局限与失控盲区
传统杀毒软件的设计哲学基于"特征码匹配(Signature-based Detection)"和"已知检测"。这种模式在面对现代高级攻击手段时存在天然的缺陷:
- 无法防御零日漏洞与未知木马:传统 AV 极度依赖病毒库更新。黑客通过对恶意代码进行加壳、混淆或利用未公开的零日漏洞(0-Day),即可轻松绕过杀毒软件的特征库比对。
- 对"无文件攻击"与"合法工具滥用(LOLBins)"束手无策:现代黑客越来越倾向于"依靠土地生活"(Living off the Land)。攻击者不向磁盘写入恶意二进制文件,而是直接在内存中注入代码,或直接调用操作系统自带的合法工具(如 Windows PowerShell、WMI、cmd,或 Linux Bash、SSH)发起攻击。在杀毒软件看来,这些进程完全合法且安全,极易造成漏报。
- 缺乏攻击全貌感知与横向移动审计:杀毒软件通常采用单点、孤立的检测机制。即便报出了一个威胁,杀毒软件也无法解答关键问题:"黑客是如何进来的?""除了当前机器,内网还有哪些节点失陷?""黑客窃取了什么数据?"
二、 EDR 的核心防护维度与演进优势
针对传统杀毒软件的盲区,EDR 引入了"持续监控、行为分析、威胁追溯与秒级响应"的全生命周期防护体系:
1. 基于行为分析(Heuristics & IOA)而非单一特征
EDR 关注的不再是"文件长什么样",而是"进程正在做什么"。即使攻击者使用的是合法工具,如果 EDR 监测到 PowerShell 正在尝试调用内存转储工具、读取敏感系统凭证或建立异常连接,EDR 也会依据**攻击意图指标(Indicator of Attack, IOA)**将其判定为违规行为并予以拦截。
2. 全量终端遥测(Telemetry)与攻击链路还原
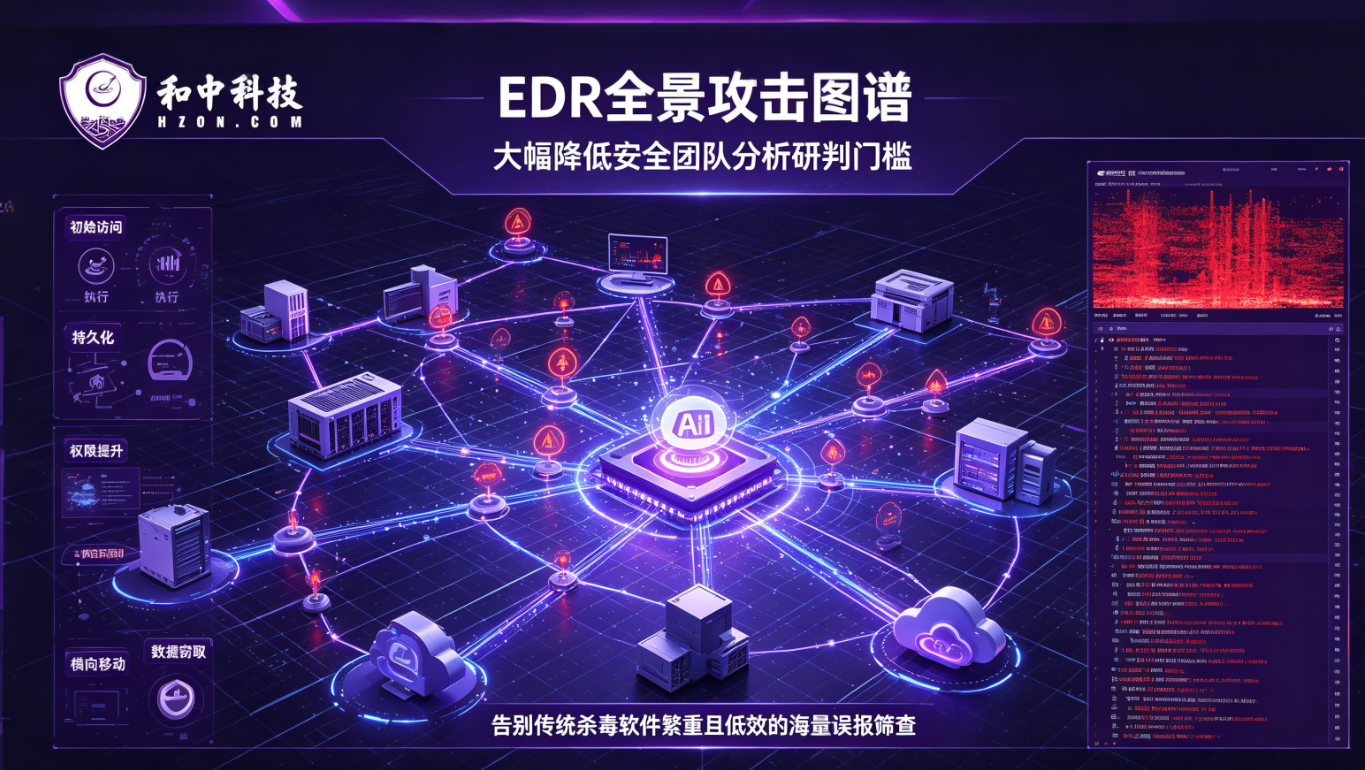
EDR 在操作系统内核层安装探针(如基于 eBPF 或内核驱动),实时收集进程树关联、文件变动、网络连接及注册表修改等遥测数据。当威胁发生时,EDR 能够自动生成符合 MITRE ATT&CK 框架的攻击拓扑图,完整还原黑客的初始侵入点、提权过程及横向移动路径。
3. 秒级自动化与遏制响应能力
杀毒软件在发现病毒时往往只能做到"隔离文件"。而 EDR 赋予了安全运维人员强大的终端控制与阻断能力:
- 网络隔离(Host Isolation):将失陷节点一键从业务网络隔离,防止病毒横向扩散,同时保留运维通道。
- 进程与会话终止:秒级挂起或杀掉内存中的恶意进程。
- 远程取证与修复:支持安全专家远程进行终端内存取证、注册表修复及脚本清理。
三、 从杀毒软件升级到 EDR 的必要性
|
防护维度 |
传统杀毒软件 (AV) |
终端检测与响应 (EDR) |
|
检测核心 |
静态特征码、Hash 值匹配 |
动态行为分析、攻击意图 (IOA) |
|
威胁视角 |
孤立的文件级杀毒 |
系统级进程链与全局攻击拓扑图 |
|
无文件攻击 |
难以检测(容易漏报) |
深度内存与内核监控,精准识别 |
|
响应手段 |
删除/隔离文件 |
主机隔离、进程终止、远程取证与恢复 |
|
溯源能力 |
无溯源能力 |
完整还原杀伤链(Kill Chain) |
- 守护企业核心资产的安全底线:如今勒索软件往往在几分钟内即可加密整个企业的核心数据库。只有具备实时行为拦截与主机隔离能力的 EDR,才能在数据被加密前完成熔断。
- 提升安全运营(SecOps)效率:EDR 提供的全景攻击图谱大幅降低了安全团队分析研判的门槛,告别了传统杀毒软件繁重且低效的"海量误报筛查"。
- 满足现代网络安全合规与等保要求:在数字化转型背景下,各级安全法规均要求企业具备终端行为审计与安全事件追溯能力,单纯依赖杀毒软件已无法通过高标准的安全合规检查。
结语
安全从来不是一成不变的攻防游戏。传统杀毒软件并没有完全失效,但它已从过去的"主力防线"退化为了"基础门槛"。面对日益复杂的高级网络威胁,企业必须完成从"被动防杀"向"主动感知、实时响应"的安全范式演进,将 EDR 作为现代终端安全架构中不可或缺的核心基石。