随着新型工业化战略持续落地推进,工业互联网、智慧能源、精细化工、城市水务、大型光伏电站等产业加速数字化升级,大量边缘测控终端大规模接入网络。与此同时,工业网络攻击已经彻底告别过去小范围试探的模式,走向常态化、产业化、商业化,网络嗅探窃听、恶意报文篡改、非法终端接入、指令重放攻击已经成为工业现场高频发生的安全风险。
纵观大量工业企业的安全建设现状,普遍存在 “重平台、轻现场,重机房、轻边缘” 的认知偏差。企业愿意投入资金防护机房核心服务器、后端业务管理平台,部署防火墙、入侵检测系统等主流安全设备,却长期忽视车间现场、无人值守站点海量的PLC控制器、传感仪表、工业摄像头、串口采集设备、无线 4G/5G 采集终端。这些存量设备新旧混杂,部分老旧工控设备出厂时本身就不具备加密能力,设备交互的工艺测控数据、设备运行状态、现场视频监控等核心生产数据,依旧以明文裸传的方式在网络链路中传输。
一旦公网或者局域网络链路被恶意监听窃取,核心工艺配方、设备运行参数、场站监控画面会直接泄露;不法分子更进一步可以篡改传输报文,伪造合法远程控制指令,向现场设备下发异常跳闸、批量修改工艺参数、强制停机等高危操作。对于化工、能源这类连续性生产行业,一次恶意指令就会引发生产线紧急停机、场站运行失控,不仅带来百万级的直接停产经济损失,更有可能引发重大安全生产事故,威胁现场人员生命安全。
不少企业意识到风险之后,零散采购多类安全产品拼凑防护体系,防火墙、简易加密装置、审计系统割裂运行,不同产品防护标准不统一,数据无法互通联动。等到开展商用密码应用安全性评估、等保测评工作的时候,各类边缘侧安全问题集中暴露,安全整改、密评验收反复返工,项目周期不断拉长,持续消耗企业大量人力、资金成本,安全防护效果却不尽如人意。
工信部护航新型工业化网络安全专项行动多次明确提出,要持续强化工业控制系统全生命周期安全防护,推进工业企业网络安全分类分级落地实施。对于广大规上工业企业来说,网络安全建设早已不是可选项,而是保障生产稳定、满足监管合规的硬性刚需。安全防护不能只盯着后端机房,工业网络第一道防线,必须下沉到生产现场的边缘终端侧。
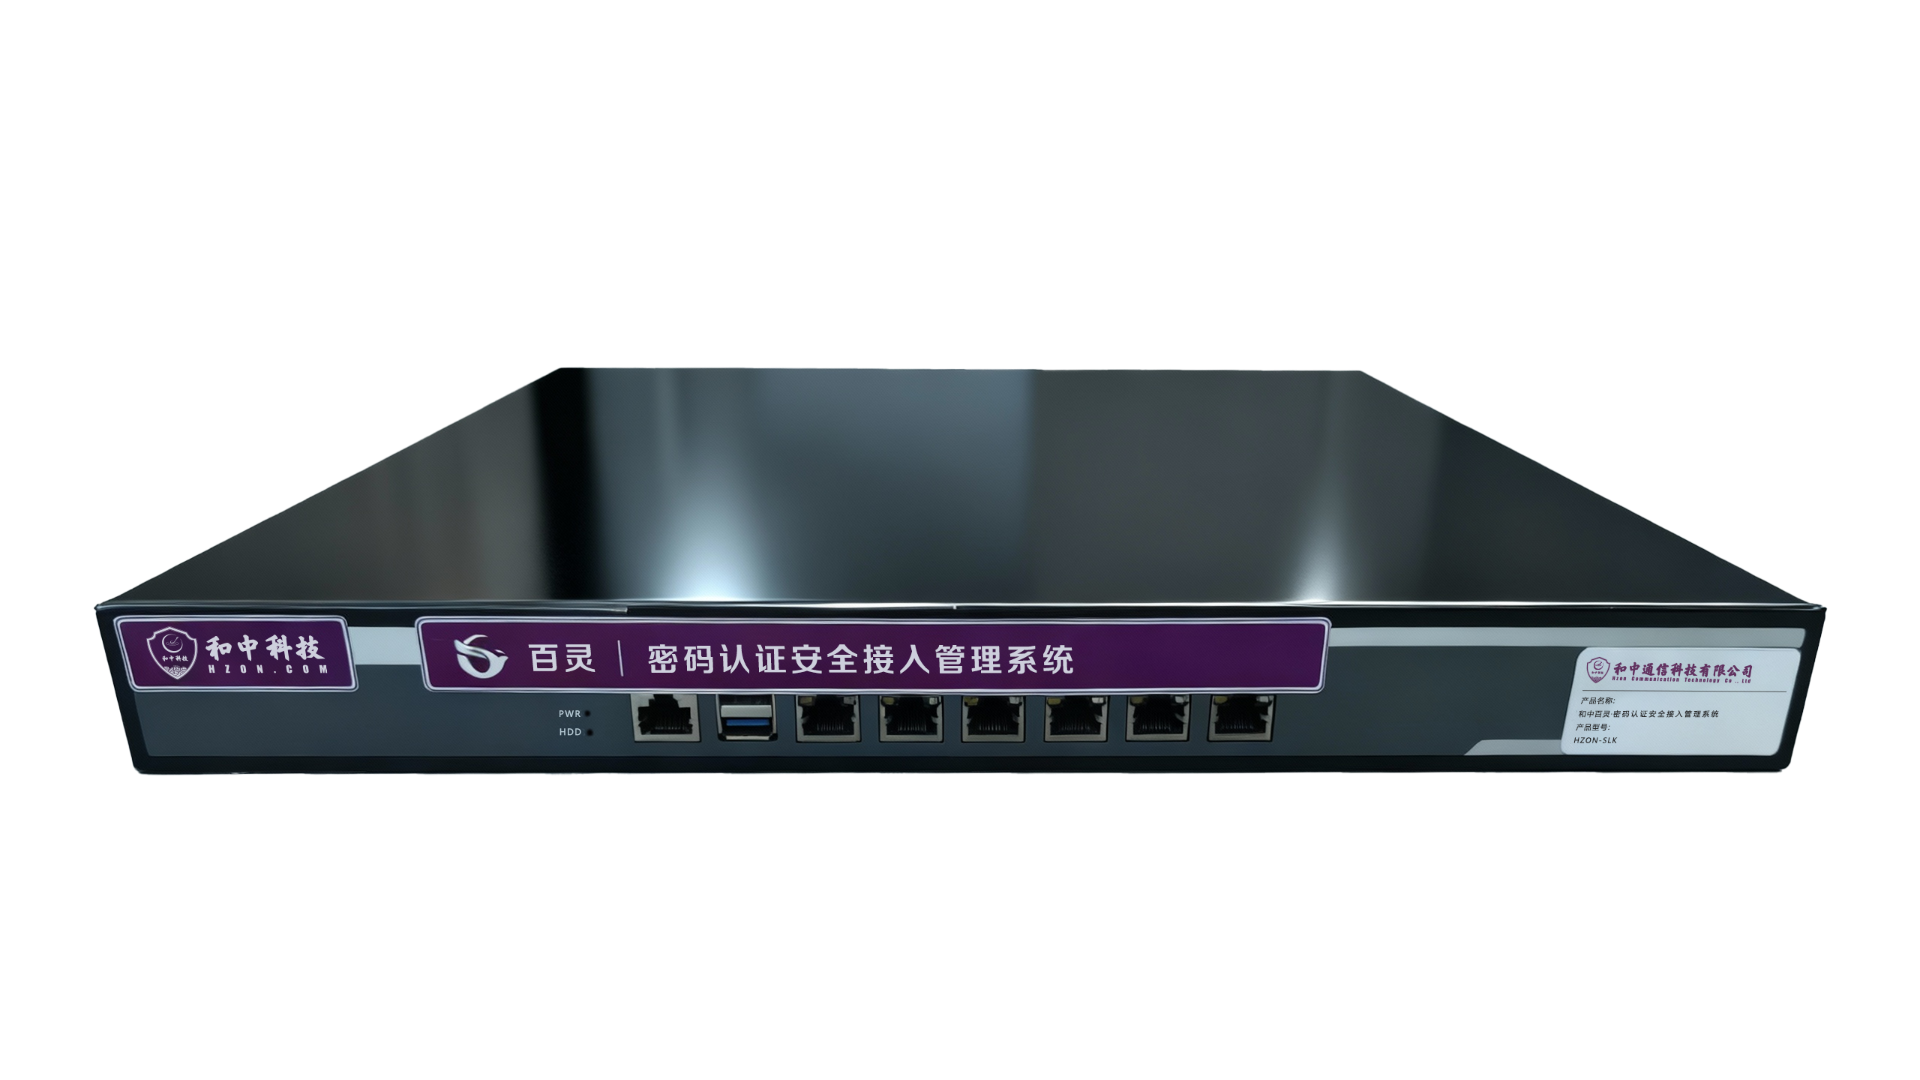
和中科技工业密码网关,正是瞄准工业边缘接入安全的核心痛点打造的一站式安全解决方案,采用无侵入改造设计,无需修改原有现场终端内部程序,也不需要调整现场原有网络IP地址,不用对现有业务系统做二次开发,就可以快速搭建起 “终端准入认证-国密硬件加密-行为审计实时风险预警” 的完整安全闭环。
网关能够兼容多样化的工业现场设备,有线工业控制器、传统RS485/232串口仪表等,全部上下行业务流量都会统一经过国密硬件加密处理,依托SM2、SM3、SM4全套国产国密算法实现全程密文传输,从根源上杜绝数据窃听、报文篡改、重放攻击等各类网络威胁。
工业数字化转型的道路上,安全永远是发展的前提。如果边缘终端的安全缺口持续存在,再强大的后端平台防护也会形同虚设。依托国产自主可控国密安全底座,和中科技工业密码网关,实现每一台现场终端可信可管,每一段跨区域传输的数据加密可控,全方位筑牢新型工业化时代的生产安全底座。
和中百灵是高强度加密工业安全网关产品,核心定位为解决工业互联网环境下设备安全接入与数据传输安全问题,聚焦工业场景开放性、协同性带来的安全风险。
产品基于国产密码算法构建安全防护体系,核心功能包括终端节点与网关间的强身份认证、数据传输通道加密、30 余种工控协议解析与安全审计,同时提供与上层数据平台的双向认证,保障数据传输的机密性、完整性与不可否认性,避免数据外泄与非法指令注入。采用工业级设计标准,可耐受复杂严苛的工业现场环境,适配关键基础设施、智能制造等工业场景需求。
产品通过实体可信、行为可控、事件可查的防护逻辑,针对性解决工业互联网海量异构设备接入安全、协议兼容、数据传输防护等痛点,为工业数字化转型筑牢网络安全屏障。