面对日益智能化、自动化的网络攻击,传统的边界防御体系正面临“防御是否真正有效”的严峻拷问。本文深度剖析了和中通信科技有限公司(以下简称“和中科技”)自主研发的“智能网络安全验证系统”(即BAS系统,Breach and Attack Simulation,入侵和攻击模拟系统)。从BAS理念出发,探讨该系统如何通过AI赋能的自动化攻击模拟与安全效能量化,帮助政企用户突破传统安全评估瓶颈,构建持续验证的下一代主动防御体系。
一、 引言
进入2026年,企业安全架构日益复杂,防火墙、IPS、EDR、零信任等各类安全设备层层堆叠。然而,安全团队面临的痛点已从“缺乏防御工具”转变为“无法确定现有防御体系是否真正有效”。配置失误、策略冲突或设备老化,常常导致高昂的安全投入在实际攻击面前形同虚设。
基于这一行业痛点,和中科技推出了新一代“智能网络安全验证系统”。该系统本质上是新一代BAS(入侵和攻击模拟,Breach and Attack Simulation)平台。它摒弃了传统渗透测试耗时长、成本高、易造成业务中断的缺陷,通过在真实生产网络中持续运行无害化的高仿真攻击链,对安全控制措施的有效性进行持续、自动化的验证与量化评估。
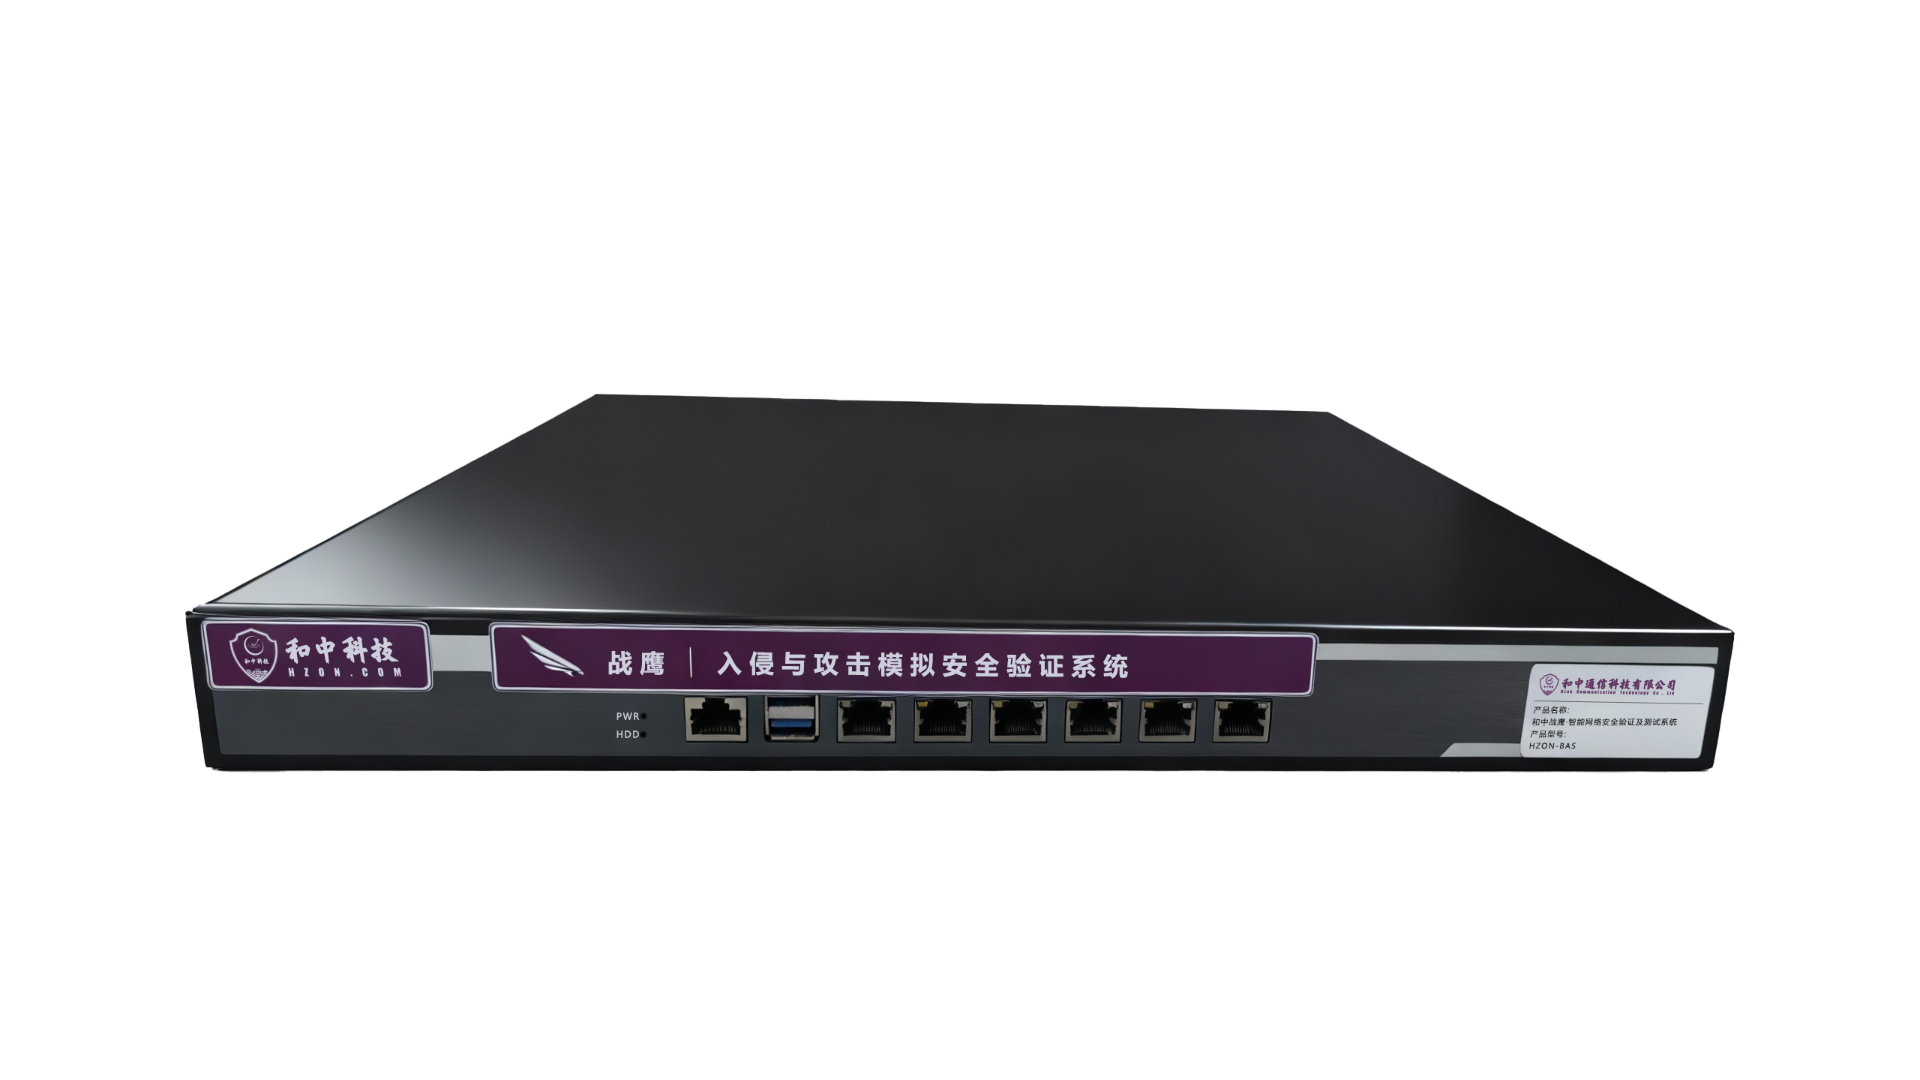
二、 BAS系统核心理念与定位
和中科技智能网络安全验证系统(BAS)定位为企业安全运营的“自动化紫队(Purple Team)”与“全天候体检医生”。
其核心理念是“以攻促防,验证见真效”。系统不改变用户现有的网络拓扑,不产生破坏性影响,而是基于已知漏洞和黑客战术、技术与程序,自动编排并执行模拟攻击,测试现有安全设备能否按预期进行拦截、告警或阻断,从而精准定位防御盲区,实现从“盲人摸象”到“全局可见”的跨越。
三、 系统总体架构
系统采用“云-边-端”协同架构,主要由以下四个核心模块组成:
云端攻击大脑与AI模型层:
作为BAS系统的核心大脑,依托和中科技自研的网络安全大模型,持续吸收最新的漏洞情报与ATT&CK框架战术。AI引擎可自动编排生成高仿真的多阶段攻击剧本,并支持根据目标网络环境自适应微调攻击路径。
边缘执行探针层:
在用户网络内部署轻量级软件探针或硬件靶机,作为BAS攻击模拟的发起源。探针采用沙箱隔离与流量控制技术,确保模拟攻击流量严格限定在预设范围内,不影响正常业务运行,实现“无害化验证”。
多维资产测绘与暴露面管理层:
集成资产发现与影子IT识别功能,构建动态变化的资产拓扑。结合外部威胁情报,自动评估资产暴露面,为BAS验证提供精准的目标靶点与上下文。
验证分析与联动响应层:
收集探针反馈与各类安全设备(FW、WAF、EDR等)的日志,利用关联分析引擎还原攻击链路。支持对接SOAR(安全编排自动化与响应)平台,一旦发现防御失效,可自动生成加固工单或联动下发阻断策略,实现安全闭环。
四、 核心功能与技术亮点
- 持续化与自动化的BAS验证闭环
系统内置数万种基于MITRE ATT&CK框架的攻击剧本,涵盖初始访问、执行、持久化、提权、防御绕过、横向移动到数据渗出的全生命周期。支持设定7×24小时无间断执行计划,模拟APT攻击全过程,将传统一年一次的“点状渗透”转变为“常态化持续验证”。
- AI驱动的攻击路径动态编排
突破传统BAS系统依赖死板脚本的局限,和中科技BAS引入AI大模型,能够在模拟攻击过程中根据网络反馈进行“动态决策”。当某条横向移动路径被拦截时,AI引擎会自动尝试绕行或利用其他弱口令/配置缺陷,实现真正的“自动化红队(Automated Red Teaming)”。
- 零信任架构有效性验证
针对当前普及的零信任网络架构,BAS系统可模拟身份伪造、越权访问、设备逃逸等场景。通过验证多因素认证(MFA)、动态策略引擎和微隔离技术的拦截效果,确保零信任“持续验证、最小权限”的原则真正落地。
- 安全效能(安全ROI)量化度量
告别主观描述与含糊的安全报告,BAS系统提供标准化的量化指标体系。通过“拦截率、失陷率、漏报率、MTTD(平均检测时间)、MTTR(平均响应时间)”等多维数据,为CIO/CISO提供直观的安全效能指数,让安全投入的产出可量化。
- 供应链与勒索软件专项攻防演练
针对近年来高发的供应链攻击与勒索事件,BAS系统提供专属演练模块。可模拟勒索软件的加密行为前兆及横向扩散路径,验证EDR与备份系统的联动有效性;同时支持对第三方API及开源组件风险的定向验证。
五、 典型应用场景
- 金融行业:合规达标与实战演练双重赋能
金融机构面临严格的监管要求与高价值数据诱惑。和中科技BAS系统可在不影响交易系统的前提下,验证跨网段数据流转的监控盲区,满足监管机构关于常态化红蓝对抗演练的要求,大幅提升“护网行动”备战效率。
- 政务云:多租户环境下的安全边界验证
政务云环境复杂,各部门云上资产隔离要求高。BAS系统可验证云安全组、WAF及租户间隔离策略的有效性,防止租户间越权访问或数据泄露,确保政务数据安全合规。
- 关键信息基础设施(CII):OT与IT融合安全验证
在能源、交通、制造等关基行业,系统支持针对工控网络(OT)的协议级安全验证。在严苛的物理安全限制下,通过模拟针对PLC/SCADA系统的探测与攻击,验证物理隔离网闸与工业防火墙的防御底线。
六、 和中科技BAS方案优势总结
实战化与无害化完美兼顾: 采用先进的流量隔离与行为控制技术,在不触发真实业务中断的前提下,提供最接近APT攻击的实战检验。
AI大模型降本增效: 摆脱人工红队的高昂成本与能力不确定性,用AI驱动剧本动态生成,保证攻击覆盖率和前沿性。
生态兼容与无缝联动: 支持国内外主流安全设备日志解析与API对接,快速融入用户现有SOC/SIEM/SOAR安全运营体系,打通从验证到响应的最后一公里。
全栈信创支持: 完美适配国产CPU、操作系统与数据库环境,符合党政军及关基行业的信创替代要求。
在“万物皆可连、数据皆资产”的2026年,网络安全已从被动防御全面转向主动验证与对抗。和中通信科技有限公司“智能网络安全验证系统(BAS)”以攻击模拟为基石,以AI为引擎,为政企用户提供了一面照见安全真实水平的“镜子”。通过持续的量化验证与闭环改进,和中科技致力于与广大客户并肩,重塑主动防御效能,筑牢数字世界的坚固防线。