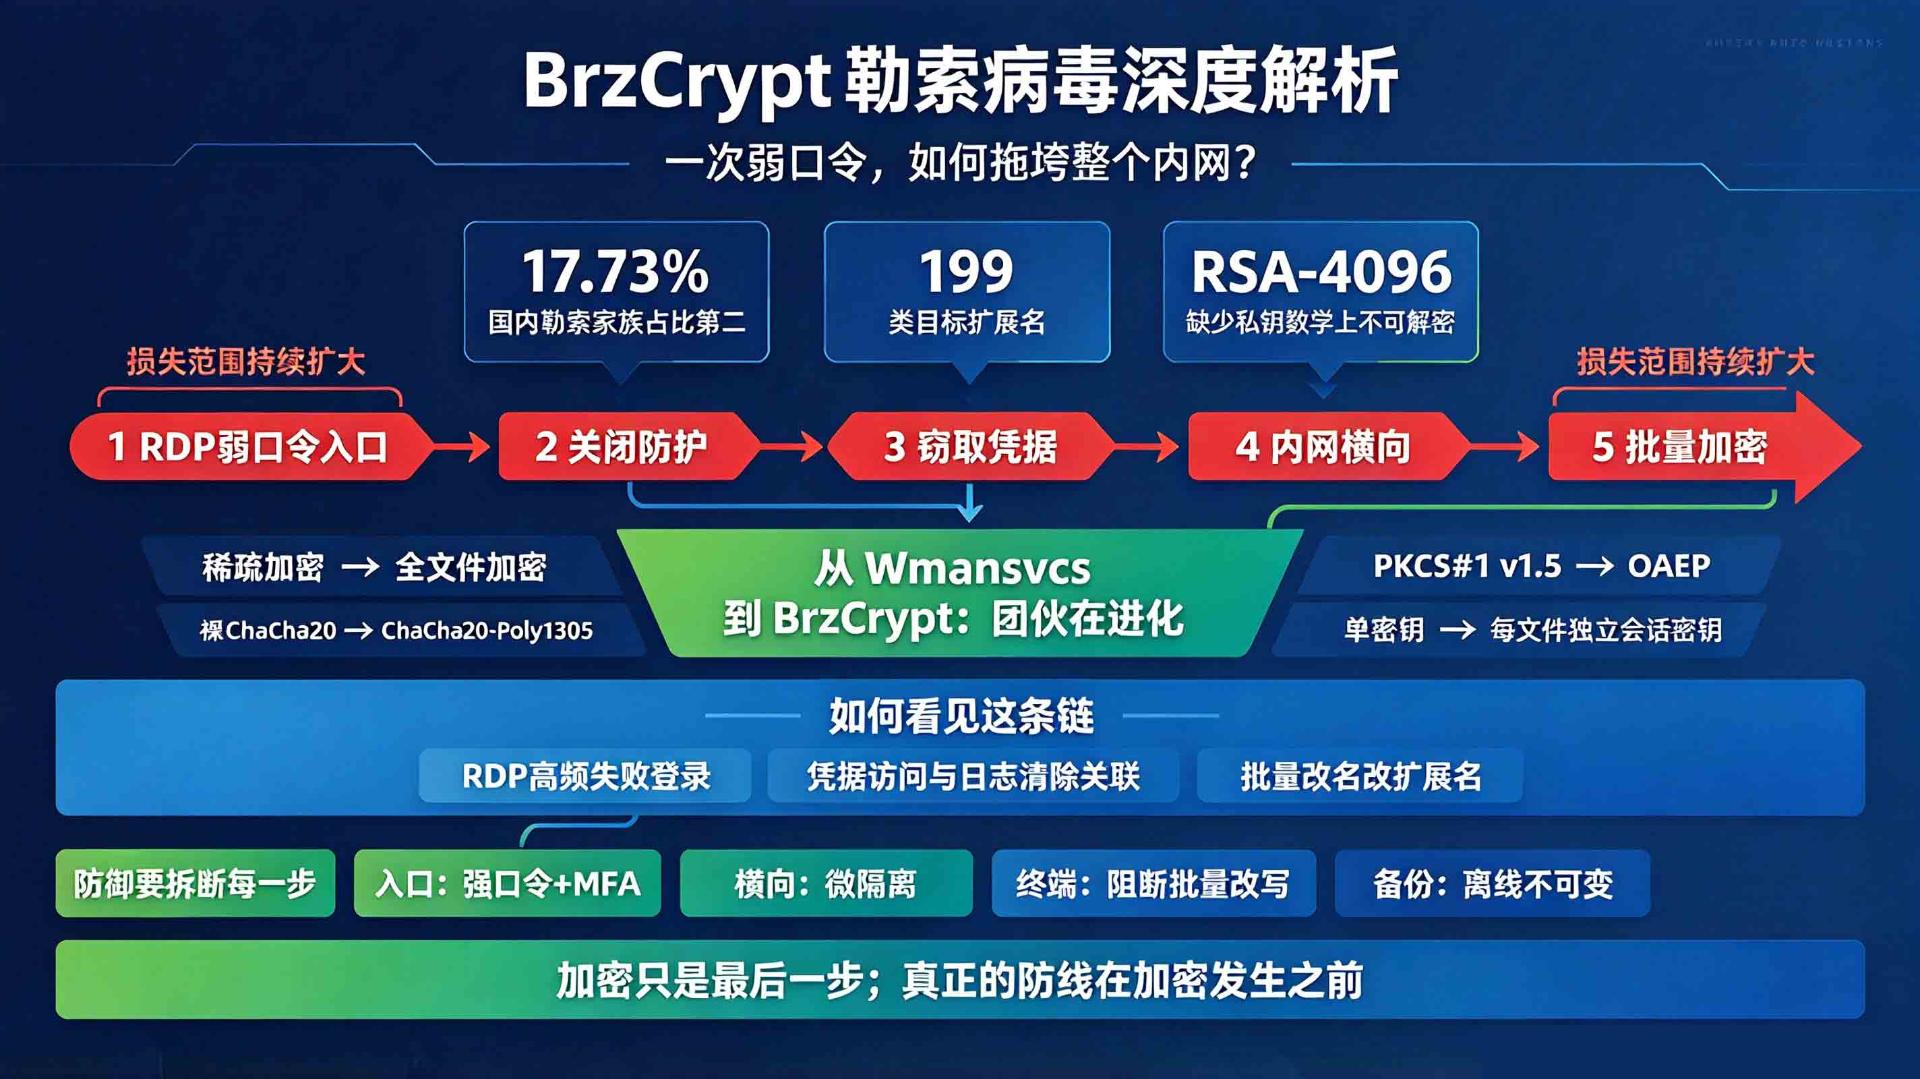
加密只是压垮业务的最后一步,前面的每一步,都在扩大最终的受损范围。
BrzCrypt 攻击链的核心逻辑
更值得警惕的是它的"出身"。BrzCrypt 与被 360 成功破解的 Wmansvcs 勒索家族同属一个攻击团伙。当旧家族因实现缺陷被攻破,攻击者几乎无缝地"接力"换上了新家族——而这一次,他们把前任被破解的教训,直接固化进了 BrzCrypt 的密码学设计里。
17.73%,2026 年 7 月国内勒索软件家族占比,高居第二,仅次于 Weaxor
199,公开变种目标扩展名数量,覆盖数据库、备份、虚拟机镜像、办公文档与源代码
RSA-4096,OAEP 填充 + 每文件独立会话密钥,缺少私钥时数学上不可解密
01 · 家族演进:从 Wmansvcs 到 BrzCrypt 的"接力"
BrzCrypt 以 Windows 环境为主要目标,重点影响 Windows Server 2008、Windows 7、Windows 10 等仍在运行的服务器和终端,目前仅在国内传播。
安全研究人员经长期跟踪研判确认,BrzCrypt 与 Wmansvcs 在攻击基础设施、入侵路径和勒索运营方式上呈现出相同指纹,二者归属同一攻击团伙。
理解 BrzCrypt 最关键的切入点是:前任 Wmansvcs 为什么能被破解?它采取了"效率优先"的稀疏加密——仅加密文件头、中、尾三个关键块,实测一个 2.67MB 文件实际加密比例仅约 7.2%,未加密的明文区域成了逆向解密的突破口。而 BrzCrypt 几乎在每个环节都"反着来",把效率换成了密码学上的严谨:
| 维度 | Wmansvcs(已被破解) | BrzCrypt(不可破解) |
|---|
| 对称算法 | ChaCha20(裸用) | ChaCha20-Poly1305(AEAD) |
| 密钥封装 | 稀疏加密 + 实现缺陷 | RSA-4096-OAEP |
| 加密策略 | 头中尾三块,约 7.2% | 全文件加密 |
| 密钥管理 | — | 每文件独立会话密钥 |
| 填充方案 | — | OAEP(非 PKCS#1 v1.5) |
| 后缀 | .peng / .wman | .brz → .flex |
核心洞察:Wmansvcs 的稀疏加密为了省时间、省 IO,却留下了可解密的明文区域;BrzCrypt 宁可慢一点,也要全文件加密 + 认证加密 + OAEP 填充 + 每文件独立密钥。这是一支会"吸取教训、持续进化"的团伙——单点封堵无法让它消失,只会逼它变强。
02 · 攻击链全景:五步放大损失
攻击由远程访问开始,以数据加密和勒索提示结束。加密只是最后一个环节,前面的凭据窃取和横向移动,决定了最终影响范围。
1、初始访问 · RDP 暴破
以 Administrator 为主要用户名,用 NLBrute 加载上万条口令、近千并发线程,对 3389 端口持续尝试。进入内网后仍会继续高并发口令喷洒。
2、防护削弱 · 先关掉你的"眼睛"
结束安全软件进程、规避终端防护,必要时清理本地日志,为工具运行和载荷落地创造条件。
3、凭据窃取 · 从一台主机扩展到整个域
Mimikatz + NirSoft 组件,覆盖登录会话、Vault、LSA Secret、域缓存、本地 SAM、浏览器、网络共享、RDP 等,结果落地为 Result.txt、HASHES.txt 等清单。
4、内网侦察与横向移动
扫描存活主机与 3389/445/数据库端口,识别高价值服务器,再利用窃取凭据经 RDP、SMB 横向登录。
5、载荷投放 · 批量加密
加密器与 _public_key.pem 公钥文件同目录投放,强制结束占用进程,遍历磁盘批量加密,完成后改名、释放勒索信、更换桌面。
03 · 密码学深度解析:为什么"教科书级"严谨
BrzCrypt 采用"高效对称算法加密文件、RSA 非对称算法封装密钥"的混合加密模式。真正让它难以破解的,是三处"讲究"的密码学选择。
Ⅰ、AEAD 认证加密 · ChaCha20-Poly1305
.flex 变种不再裸用 ChaCha20,而是采用 RFC 8439 的 ChaCha20-Poly1305 认证加密。每个文件附加 16 字节 Poly1305 标签,密文相对原文件增加约 41 字节 AEAD 开销,提供完整性认证,封死"密文篡改 + 解密器反馈"攻击。
Ⅱ、OAEP 填充替代 PKCS#1 v1.5
PKCS#1 v1.5 存在选择密文攻击风险(Bleichenbacher 攻击可还原明文)。OAEP 基于 Feistel 网络,加密前引入随机性,同一明文两次加密产生不同密文,有效抵御多类填充攻击。这种"讲究"的现代实现,不排除借助了 AI 辅助编程工具。
Ⅲ、每文件独立会话密钥 + 离线加密
OsRng 生成 32 字节 PRNG 种子,派生独立会话密钥;RSA-4096-OAEP 封装后写入密文头部;全程本地完成、无 C2 回传,解密完全依赖攻击者私钥。
密文文件结构示意
512 字节RSA-4096-OAEP 封装会话密钥
文件内容ChaCha20-Poly1305 密文 + 16 字节标签
56 字节尾部结构(大小/标志/标签)
"DATACORE"结束标识
关键结论:即便拿到全部密文和公钥,在缺少攻击者私钥的前提下,独立解密在数学上不可行。这是与 Wmansvcs 的本质区别:前者是"实现疏忽"导致的幸运破解,后者是"密码学严谨"造成的结构性无解。
加密目标上,公开变种包含约 199 类扩展名,从数据库、备份、虚拟机镜像到办公文档、源代码几乎一网打尽。扩展名列表与排除列表还做了"mix 定位 + XOR"混淆,仅运行时动态解密。样本主动排除 Windows、Program Files 等系统目录——"保留系统、摧毁数据"。
04 · MITRE ATT&CK 战术技术映射
| 战术 | 技术 | 说明 |
|---|
| 初始访问 | T1110 / T1133 | RDP 弱口令爆破、暴露的 3389 |
| 执行 | T1059 | 自解压释放工具包与配套脚本 |
| 持久化 | T1547.001 / T1053.005 / T1543 | RunOnce 注册表、计划任务、随机名服务 |
| 权限提升 | T1078 | 复用窃取的管理员凭据 |
| 防御规避 | T1562.001 / T1070.001 / T1027 | 禁用安全工具、清除事件日志、扩展名混淆 |
| 凭据访问 | T1003 / T1555 | Mimikatz、NirSoft 组件 |
| 发现 | T1018 / T1046 / T1082 | 扫描存活主机、3389/445/数据库端口 |
| 横向移动 | T1021.001 / T1021.002 | RDP、SMB 凭据复用横向登录 |
| 影响 | T1486 / T1491 | 批量加密、更换桌面背景 |
05 · 检测与狩猎:如何"看见"这条攻击链
BrzCrypt 单看任何一个动作都容易漏掉,但把它还原成一条链,就有清晰的检测点。
日志侧 · 关键事件组合
事件 1102(日志被清除)与凭据访问事件 4662、5379、5381 短时间内连续出现,是"凭据窃取—清痕—横向"链路的强信号;4625 高频失败 / 4624 异常来源定位 RDP 暴破;4657 指向 RunOnce 注册表写入。
端点侧 · 行为特征
_public_key.pem 与加密器同目录落地;安全软件进程被异常终止;短时间大量文件读写/改名/改扩展名(.flex / .brz)的高频行为;桌面壁纸被程序化修改。
# Sigma 规则思路(供 SIEM 实时告警与历史狩猎) title: BrzCrypt 凭据窃取-清痕-横向 链路 detection: selection_log_clear: EventID: 1102 selection_cred_access: EventID: [4662, 5379, 5381] condition: selection_log_clear | near selection_cred_access --- # YARA 规则思路(静态特征) strings: $note = "YOUR FILES ARE ENCRYPTED" $tail = "DATACORE" $pem = "_public_key.pem" condition: any of them
06 · 勒索运营细节与 IOC
运营细节:密文命名 `原文件名.(__会话ID__).(__联系邮箱__).flex`;勒索信以「YOUR FILES ARE ENCRYPTED」为标题;宣称可免费解密 1 个文件、付款前测试 3 个小于 1MB 文件;要求购买比特币并列举 Binance、Coinbase、Kraken 等平台。
联系邮箱:hunter505@cock.li、supp_brz@tutamail.com、talbotor@cock.li、billyai@cock.li
# 典型样本 SHA256(.flex 新变种) 60455bac2ed054b81695fd8b6dc7f8c27e32a2954f24ee5820e985b72a7d853a
07 · 防御思路:把攻击链拆断在每一步
零信任 · 收紧入口、斩断横向:RDP 不直接暴露公网,强制强口令 + MFA,运维入口收拢至 VPN/堡垒机;实施微隔离,即使一台主机失陷,也无法凭窃取账号连续登录其他服务器。
终端安全 · 实时阻断批量加密:持续监控进程对文件的读写、改名、扩展名修改序列,识别"短时间大量文件改写"并实时中断;对安全软件被终止、_public_key.pem 同目录落地告警处置。
联动 · 还原完整攻击链:将身份、网络、终端告警串联,把「RDP 异常登录—凭据工具—横向连接—批量改写」还原为一条链路,锁定首台失陷主机。
备份 · 隔离与不可变:备份与生产主机账户隔离,采用"3-2-1"原则(至少 3 份、2 种介质、1 份离线/异地),优先不可变备份。
08 · 感染后应急处置
1、立即断开受影响主机网络,阻止继续访问内网服务器、共享与备份;未经研判不贸然关机。
2、停用可疑账号、撤销会话,从可信设备重置本地管理员、域管理员、数据库和备份账号口令。
3、保留勒索信、密文样本、加密器、公钥文件、内存与磁盘镜像,以及各类日志。
4、从首台告警主机反查登录来源、横向目标、凭据使用与文件改写时间,不能只排查已出现 .flex 文件的设备。
5、清除 RunOnce 等持久化残留,在干净环境中从离线或不可变备份恢复。
6、恢复后持续监测异常 RDP、账号重新登录和批量改写,确认入口关闭、凭据轮换、备份隔离。
BrzCrypt 的核心威胁,是把一次远程登录失守,转化为一条完整的内网破坏链。更可怕的是,它从 Wmansvcs 的破解中学会了"补课":全文件加密替代稀疏加密、AEAD 替代裸对称算法、OAEP 替代 v1.5 填充、每文件独立密钥替代单密钥——把"可破解的疏忽"升级成"数学上无解"。
这意味着,指望"解密工具"已不现实,唯一可靠的防线是把攻击挡在加密发生之前。对和中科技而言,这正是零信任与终端安全长期深耕的战场:看清身份、拦住横向、阻断加密,把单点入侵控制在单点。
零信任 · 终端安全 · 具身安全
和中通信科技
让每一次入侵,止步于第一步
看清身份 · 拦住横向 · 阻断加密
把单点入侵,控制在单点