2026年8月22日,安全研究机构WPScan发布公告,WordPress缓存插件W3 Total Cache存在严重路径遍历漏洞CVE-2026-18051,CVSS评分满分10.0。该插件全球活跃安装量超90万,漏洞无需任何身份认证,攻击者以游客权限即可远程触发,只要开启了Page Cache功能(默认开启),漏洞即处于可利用状态。攻击者可向服务器任意目录写入文件,覆盖.htaccess导致站点宕机,或写入WebShell获取服务器控制权。WPScan将于9月17日公开PoC,届时攻击门槛将降至脚本小子可批量利用水平。
一、漏洞概述
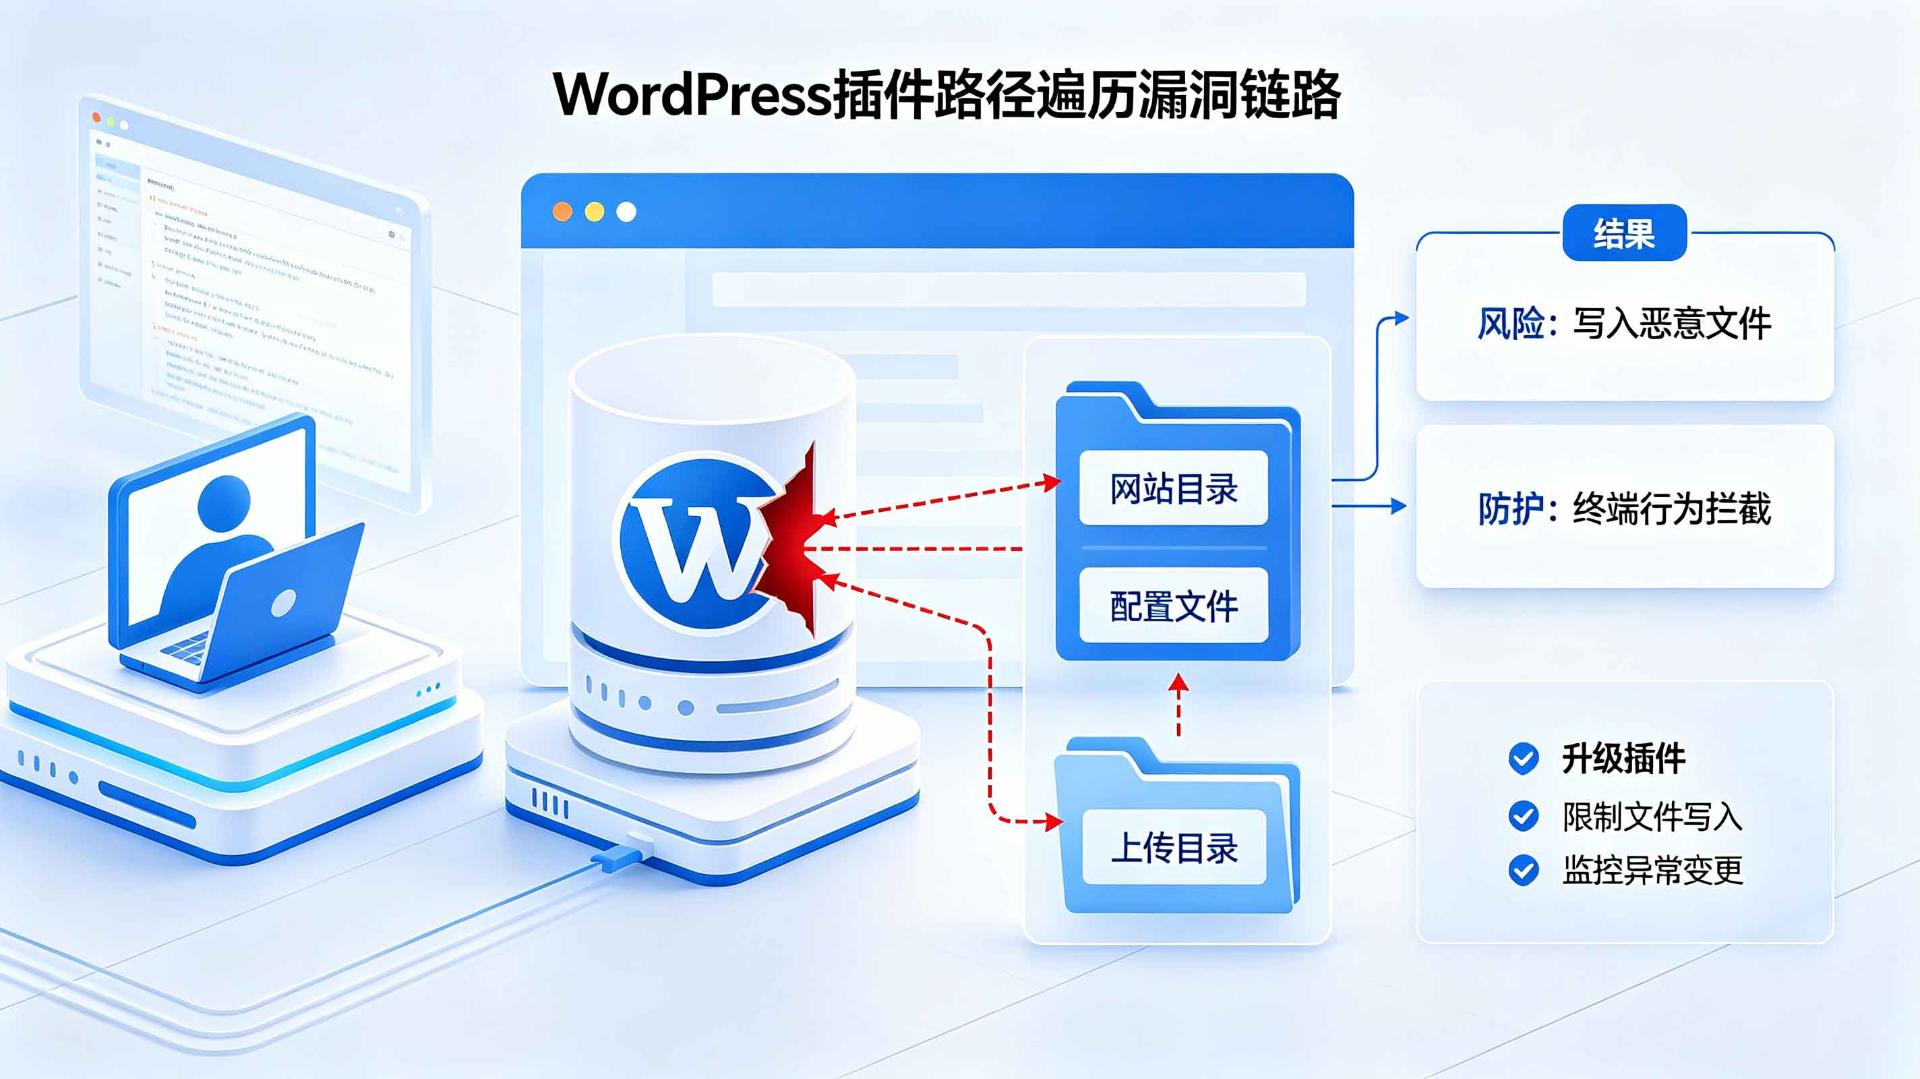
CVE-2026-18051根因在于插件处理缓存文件写入路径时未做目录范围约束(CWE-22路径遍历)。攻击者通过构造恶意请求,可向服务器任意已存在目录写入文件,包括网站根目录之外的位置。
在Apache环境下,攻击者可覆盖.htaccess配置文件,导致站点宕机或篡改安全防护规则。更严重的是,攻击者可向可执行目录写入恶意PHP文件(WebShell),建立持久化后门。漏洞特征:无认证、远程可利用、默认配置可触发、攻击复杂度极低。
二、漏洞影响范围
W3 Total Cache是全球WordPress生态装机量最高的缓存插件之一,活跃安装量超90万站点。WordPress占据全球所有网站的41.2%,在国内近三年新增外贸独立站中72%选择WordPress架构建站。W3 Total Cache国内主要用户包括外贸企业品牌官网、电商独立站、资讯门户及个人技术博客,这些站点普遍由建站公司一次性交付后缺乏持续维护,插件版本常年不更新。
安全研究数据显示,插件漏洞是WordPress被攻击的头号原因,占比约60%。攻击者使用自动化扫描工具,每天可检测数十万目标,对照公开CVE数据库发现旧版本后直接攻击,整个过程完全自动化。
三、国内WordPress使用情况
国内WordPress使用呈现明显"外贸驱动"特征。以深圳为例,超62%出海企业选择WordPress搭建品牌官网与跨境商城。WordPress开源属性带来完全数据主权和SEO友好性,但也带来结构性矛盾:建站门槛低,安全运维门槛高。大量中小企业站点插件从不更新、弱密码长期不改、备份从不测试。此次漏洞爆发后,国内中小外贸企业预计占比最高。
四、修复办法
补丁版本对照:
|
插件名称 |
受影响版本 |
修复版本 |
|
W3 Total Cache |
2.10.4及更早 |
2.10.5 |
紧急修复步骤:
|
步骤 |
操作内容 |
说明 |
|
1. 升级插件 |
WordPress后台 → 插件 → 已安装插件 → W3 Total Cache → 立即更新至2.10.5 |
优先执行,修复漏洞根因 |
|
2. 排查入侵痕迹 |
检查wp-content目录下可疑PHP文件;检查.htaccess是否被篡改;审查访问日志中对wp-content/cache目录的异常POST请求 |
升级前必须执行,确认是否已被利用 |
|
3. 临时缓解 |
在WAF中拦截对缓存目录的异常写入请求;暂时禁用Page Cache功能 |
无法立即升级时使用,牺牲性能换取安全 |
纵深防御方案:
和中科技构建「安全验证 - 终端检测响应」两层闭环防御体系,填补补丁修复窗口期安全空白:
第一层|验证防线有效性:智能化网络安全验证系统(和中战鹰)
核心价值:用攻击者视角实战检验WAF、EDR等防护设备能否真正拦截路径遍历攻击链
-
将专家级红队战术产品化,通过真实攻击TTPs建模,对路径遍历漏洞利用→WebShell写入→权限维持→横向移动全攻击链进行无害化模拟验证
-
覆盖ATT&CK攻击链,模拟近10万种安全入侵和攻击方法,验证现有WAF规则能否拦截恶意路径写入请求、EDR能否捕获WebShell落地后的异常行为
-
自动生成防护效能评分与修复建议,精准定位"能防住哪一段、防不住哪一段",避免"装了设备≠防得住"的虚假安全感
-
持续化运行,PoC公开后可第一时间同步更新攻击模拟场景,验证防护策略是否同步跟进
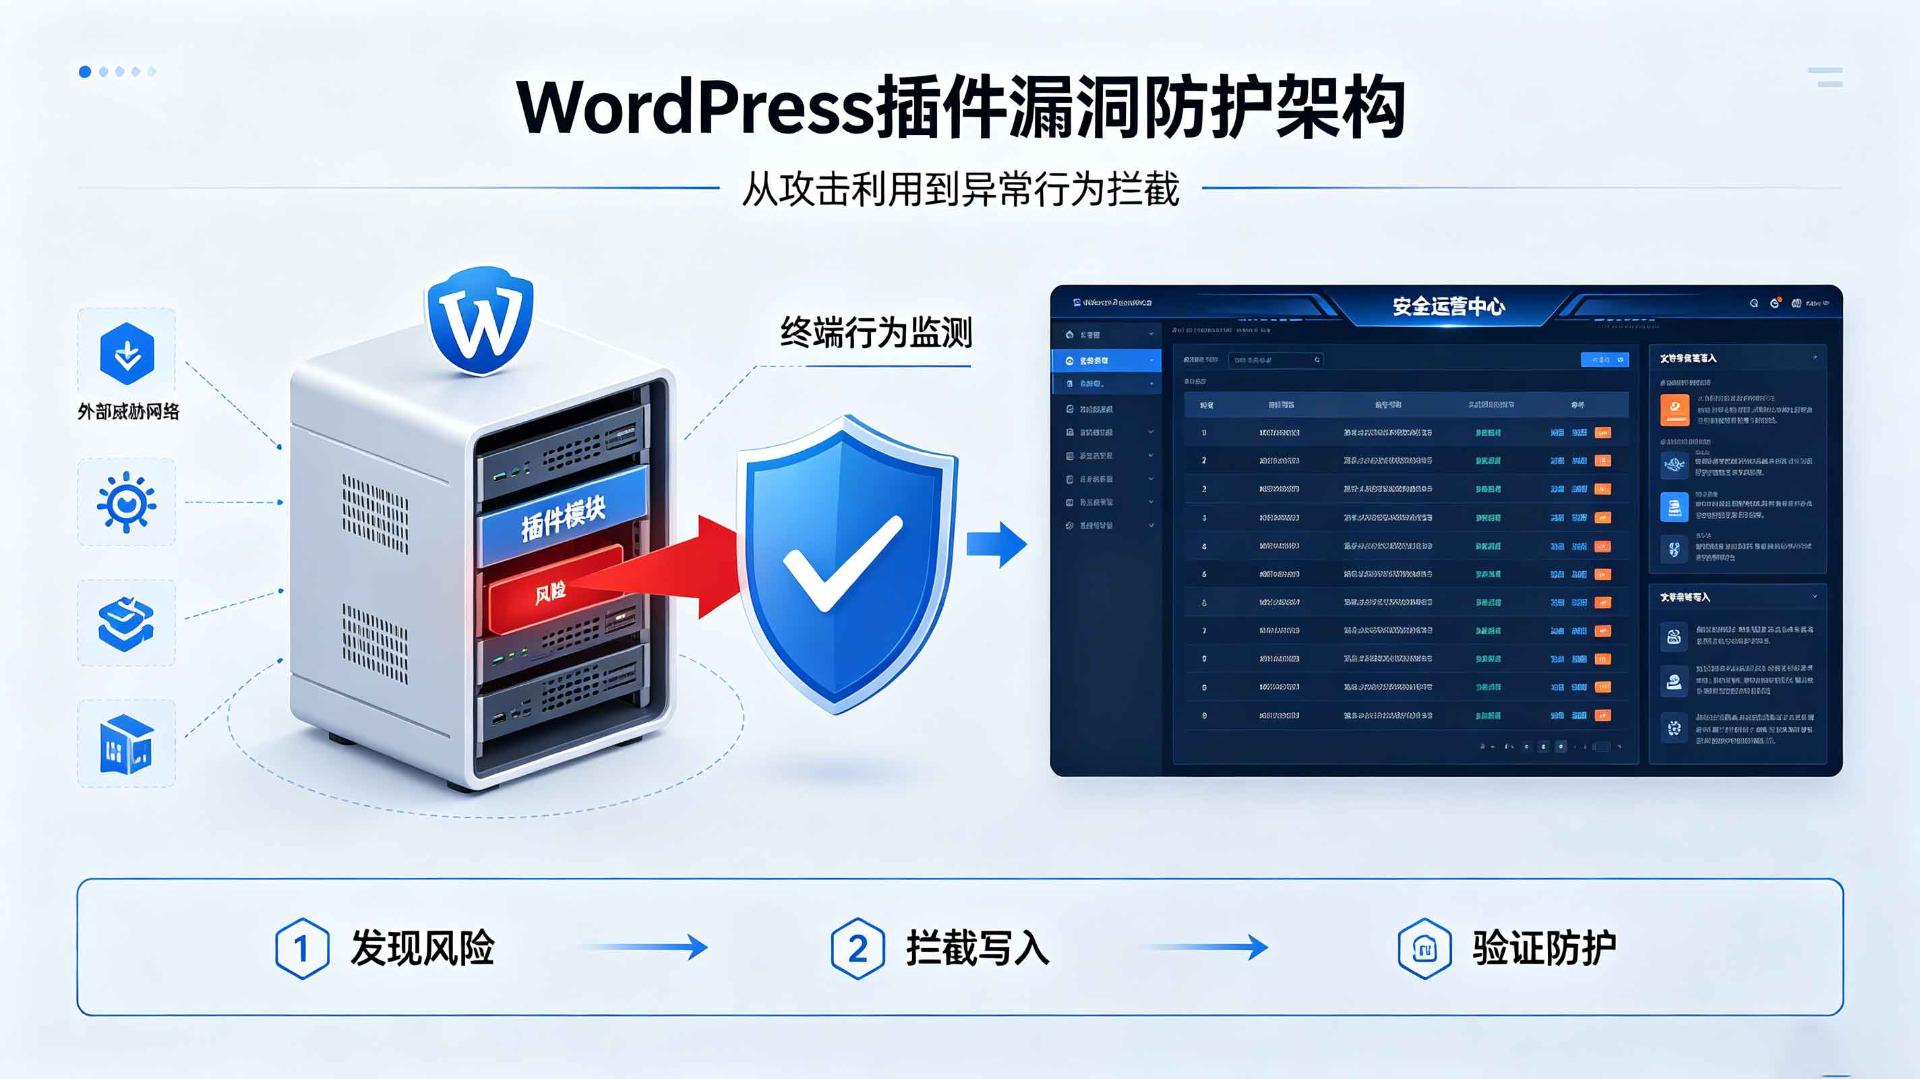
第二层|终端主动处置:AI内核级终端安全监测与响应系统(和中神雕)
核心价值:内核级深度监测WebShell落地后的异常行为,主动阻断攻击扩散
-
内核级驱动部署,深度捕捉进程创建、内存代码执行、文件写入等底层活动,精准识别WebShell创建、恶意PHP文件执行、无文件攻击等隐蔽行为
-
基于MITRE ATT&CK框架,融合IOA行为引擎与UEBA用户实体行为分析,建立常态行为基线,对攻击者写入WebShell后的异常命令执行、权限提升行为实时告警
-
不仅告警,更能主动处置:自动隔离受感染服务器、切断网络连接、终止恶意进程,阻断攻击者从Web服务器向数据库和内网的横向扩散
-
覆盖工业设备、办公终端、服务器等全场景,适配政企复杂IT环境
漏洞修复是当务之急,WordPress插件生态中类似漏洞每年都在出现。和中科技以战鹰BAS安全验证与神雕EDR终端检测响应为核心,构建「验证防护有效性 - 监测异常行为 - 主动隔离处置」的实战化闭环防御体系,助力企业建立常态化漏洞管控与动态响应机制,筑牢数智化转型安全底座。
用和中科技|深耕全域纵深安全防护,护航企业Web应用与数字资产安全稳定运行