中通信科技安全团队
2026 年 8 月 4 日,全球知名情报中心(AhnLab ASEC)发布威胁情报报告,披露APT 组织 Larva-26005(Lazarus)正在通过钓鱼邮件和伪装成安全软件的安装包向用户投递 Xctdoor 后门木马。和中通信安全团队结合全球情报对事件进行梳理,还原攻击全流程并给出防护建议。
一、事件背景
Larva-26005 自 2020 年起持续活跃,早期组合使用 CRAT 后门、Xctdoor 与 Hansom 勒索软件实施攻击,近期则以 Xctdoor 专事信息窃取。该组织的归因依据较为充分:
- East Security:依据 WordPress 架构的 C2 归因于 Lazarus;
- Cisco Talos:依据相同 HTTP Wrapper 库、重叠的 RAT 功能及勒索软件投放行为作出同样判断;
- 国内某安全团队:2020 年 9 月披露了 Lazarus 使用 CRAT 的鱼叉钓鱼活动;其样本 C2 地址 www[.]fabioluciani[.]com,还同时出现在卡巴斯基发布的ThreatNeedle 国防工业报告。
二、攻击过程全貌
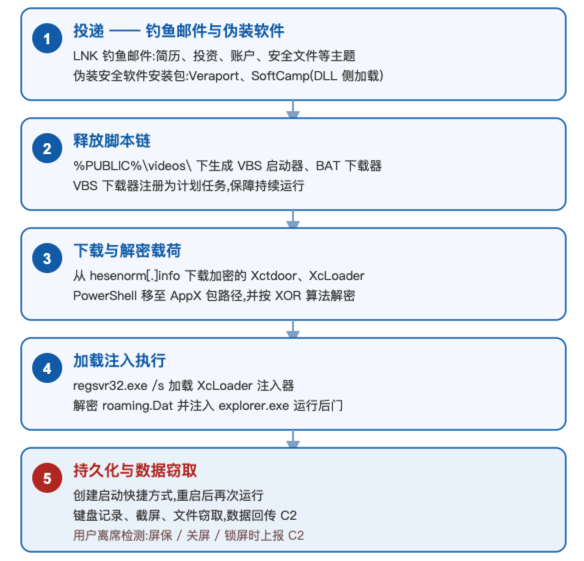
图 1:攻击流程总览(投递 → 释放 → 解密 → 注入 → 窃取)
第一步:投递
(一)LNK 钓鱼邮件(2026 年 4–7 月)。攻击者大规模发送携带 LNK 文件的鱼叉钓鱼邮件,文件名极具迷惑性,除普通用户外还明确针对企业用户。用户打开 LNK 后,系统会正常展示诱饵文档以掩盖异常,后台则同步释放三个恶意脚本。
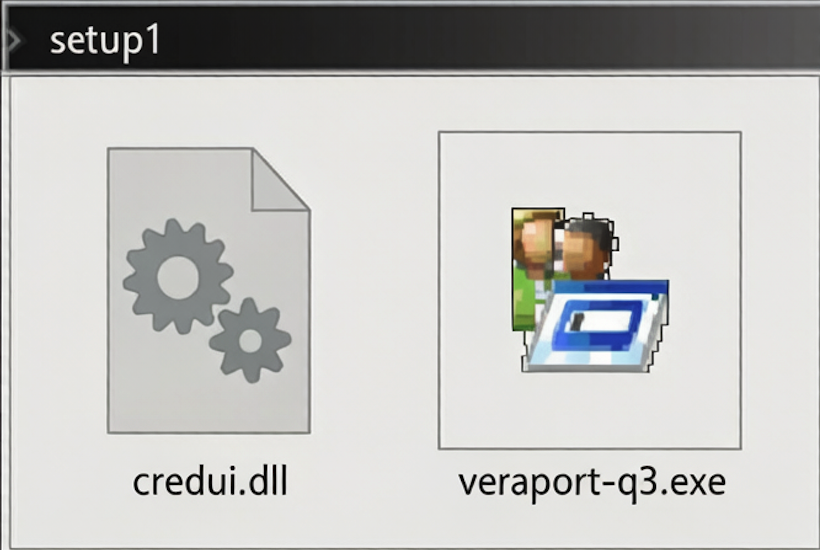
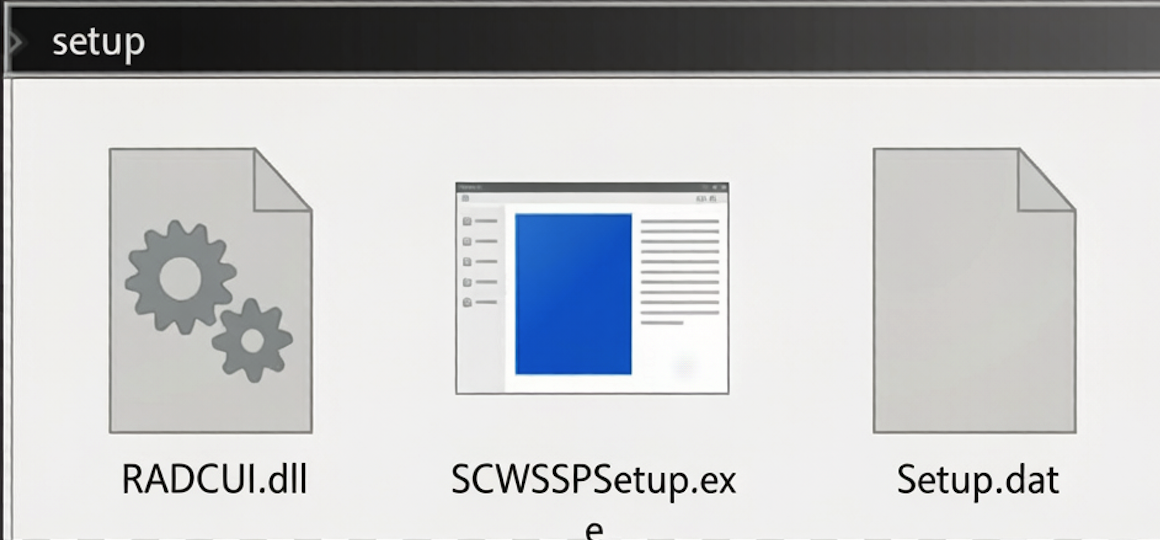
(二)伪装安全软件安装包(2026 年 3 月起)。攻击者利用 DLL 侧加载技术,将合法程序与恶意 DLL 捆绑后伪装成安全软件分发:
- Veraport 伪装包:将 Sysinternals 合法工具 ShellRunAs 重命名为 veraport-q3.Exe,运行时加载恶意释放器 dll;
- SoftCamp 伪装包:将微软系统程序伪装为 Exe,加载恶意加载器 RADCUI.Dll,并解密同目录下真正合法的 SoftCamp 安装程序 Setup.dat作掩护,极具欺骗性。
第二步:脚本链下载与解密载荷
释放器在 %PUBLIC%\videos\ 目录下创建并执行三个脚本:VBS 启动器、BAT 下载器、VBS 下载器(后者被注册为计划任务)。其中:
- BAT 下载器从 hxxp://hesenorm[.]info/download/xtps下载加密的 Xctdoor,从 /lcpy 下载加密的 XcLoader;
- VBS 下载器从 /pxt2下载 PowerShell 脚本;
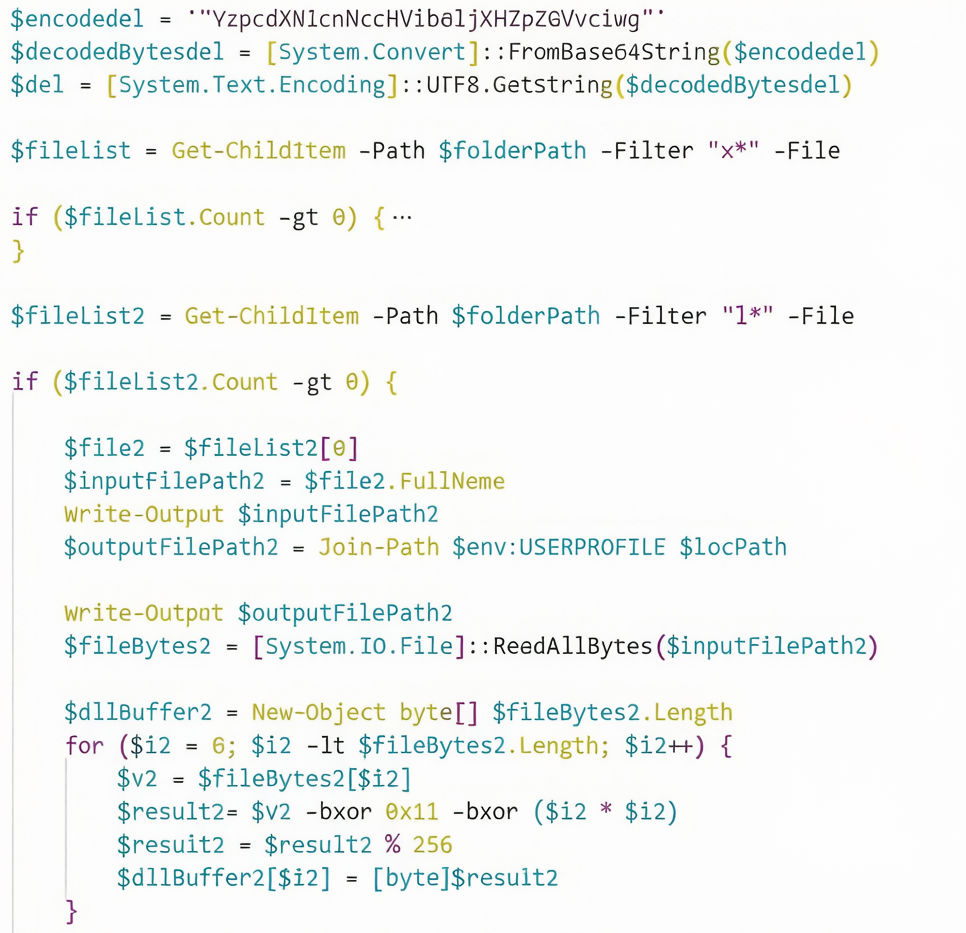
- PowerShell 脚本将载荷移入 AppX 包路径,并按 XOR 混淆算法解密:
解密算法:Decrypted = (Encrypted ^ 0x11 ^ ((i×i) mod 0xFF))
持久化路径:%LOCALAPPDATA%\Packages\Microsoft.MicrosoftOffice365Hub_8wekyb3d8bbwe\Settings\settings.Lock
第三步:加载注入与持久化
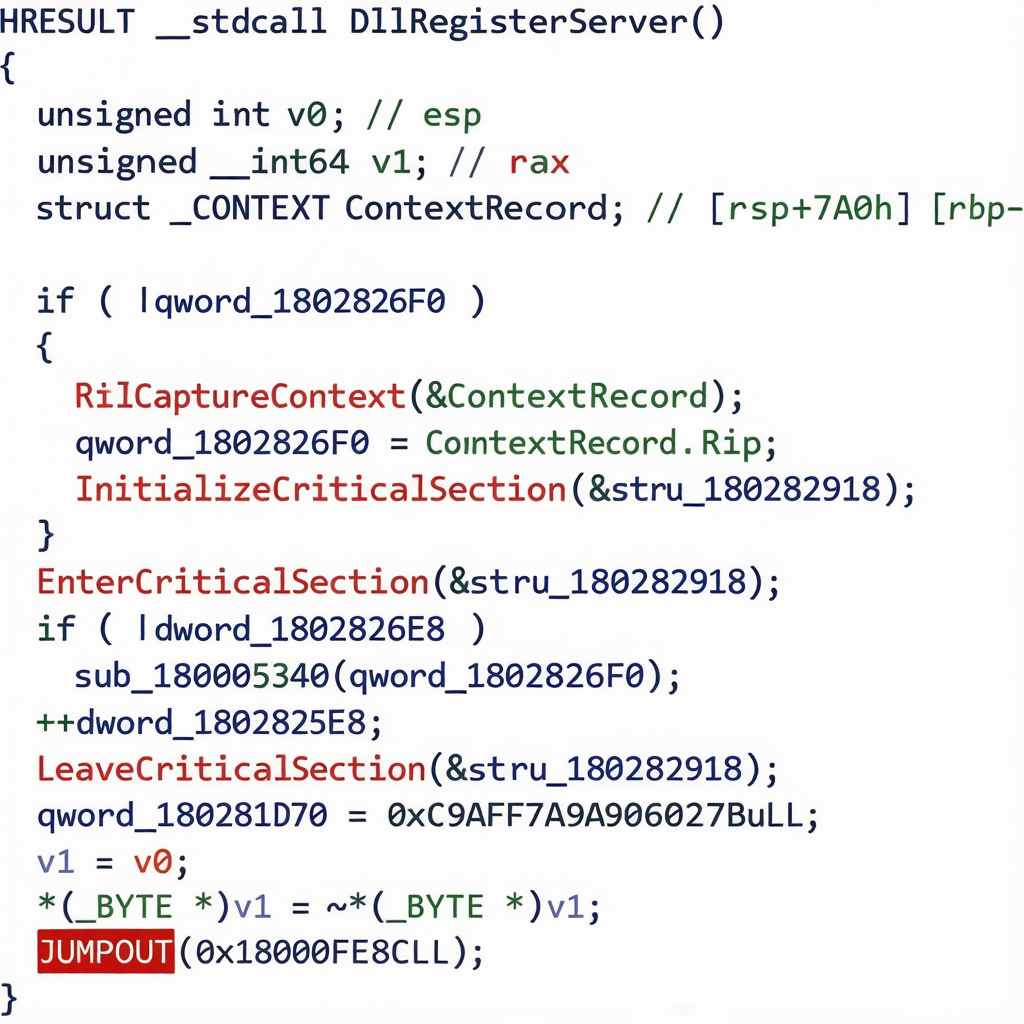
攻击者通过 regsvr32.exe /s settings.Lock 加载 XcLoader 注入器,由其读取并解密同目录下的 roaming.Dat(Xctdoor),随后注入系统进程执行后门;同时创建启动快捷方式,实现重启后的持久化运行。
第四步:后门能力
- 功能全面:支持 0x10001–0x10029 共 20 余条命令,覆盖 Shell 会话、系统与文件信息收集、文件上传下载与删除移动、进程列表与终止、命令执行、键盘记录、屏幕截图、共享内存操作、配置修改等;
- 离席检测:屏保启动、显示器关闭、会话锁定(OR 条件)任一触发即上报 C2,伺机窃密;
- 数据回传分类:按编号 3–26 分类传输,如 17 为键盘记录、18 为剪贴板变化、24 为截屏数据;
- 强对抗混淆:代码运行时解密、执行前自改混淆签名与密钥并重新加密保存,规避静态查杀;C++、Go 双版本并存,注入目标进程可在 Ini 中指定(ApplicationFrameHost、Runtimebroker、Sihost、Taskhostw、Explorer 等),默认注入 explorer.exe。
三、归属研判
CRAT 于 2020 年 4 月首次被发现,最初通过利用 CVE-2017-8291 漏洞的韩文 HWP 文档《Coronavirus Response Emergency Inquiry.Hwp》以新冠主题鱼叉钓鱼传播,后扩展至韩国社区网站与学术网站分发。因 PDB 路径含 "crat" 关键字得名。
CRAT 经 HTTP 与 C2 通信,支持系统信息收集、文件操作、命令执行、载荷下载与压缩外传,并利用命名管道 \\.\Pipe\ChromeUpdatePipe 配合注入器模块传输载荷,自注入合法进程后通过 Run 键与 regsvr32 实现持久化。
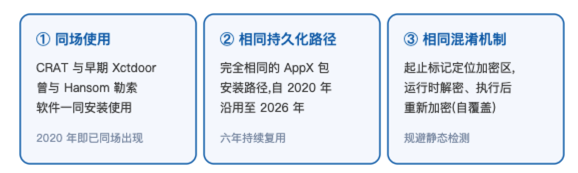
图2:Xctdoor 与 CRAT 存在关联三大证据
此外,2024 年该组织还实施了多起攻击:
- Web 服务器入侵:入侵未管理的 Windows IIS 服务器植入 Web Shell,安装 XcLoader 与 Xctdoor,并部署 Ngrok隧道工具,将 NAT 环境中的内部系统暴露至外网;
- 群件系统入侵:利用暴露的文件上传页面上传 Web Shell,并篡改开源通讯软件 BeeBEEP安装文件,插入创建并执行 Xctdoor 的例程后替换原安装文件,实现内部横向传播;
- ERP 供应链攻击:篡改韩国 ERP 解决方案的更新模块,通过 exe 执行 Go 语言编写的 Xctdoor,手法与 2017 年及 2025 年针对韩国 ERP 的攻击相似。
四、重点 IOC(威胁指标)
|
下载器: http[:]//hesenorm[.]info/download/xtps/lcpy/pxt2 http[:]//casinolegit[.]info/ms/beeLogo[.]webp http[:]//casinosec[.]info/ms/beeLogo[.]webp http[:]//cristiantirira[.]com/wp-content/uploads/2018/11/03-499×300[.]png http[:]//desk-azureft[.]info/wp-include/wpmain[.]php http[:]//grace2019[.]teamernst[.]net/wp-content/uploads/2011/08/student_2141-800×200[.]jpg C&C域名 casinolegit[.]fun hesenorm[.]info koramate[.]fun ntsgo-corp[.]com ntsgo[.]name 样本 MD5: |
五、安全建议
- 筑牢邮件防线:不轻易打开来历不明的 .LNK、.zip、.docm 附件,涉及"投资、房产交易、简历、安全文件"等主题尤须警惕;建议开启邮件网关沙箱检测;
- 强化终端检测:保持杀毒软件与系统补丁更新,建议部署 EDR;启用应用白名单(AppLocker),限制脚本执行与 regsvr32 等系统工具的非授权调用;
- 开展自查:重点核查计划任务新增项、%PUBLIC%\videos 目录异常脚本、AppX 包 Settings 目录可疑文件、启动项快捷方式,并排查终端网络连接是否命中上述 IOC;
- 供应链防护:软件与更新务必从官方渠道获取并校验签名哈希,第三方组件引入前先进行安全评估;
- 应急处置:发现异常立即断网隔离,保留内存与磁盘取证,及时联系安全团队处置,防止横向扩散。
和中通信科技安全团队
和中通信安全团队由资深安全服务专家与专职安全研究员组成。团队深耕威胁情报分析、恶意软件逆向、漏洞研究等领域,长期跟踪 APT 攻击活动,具备样本分析、溯源取证的全流程能力。多次参与国家级及行业级重保行动,在实战攻防中积累丰富红蓝对抗经验,可协助企业快速识别风险、应急处置并持续优化防护体系,为政企客户提供专业可靠的网络安全保障。